בקצרה:
בתוך שבוע אחד נחשפו פגיעויות קריטיות בשני שרתי הווב שמריצים את רוב האינטרנט. ב-Apache מדובר ב-CVE-2026-119618, באג במודול ה-HTTP/2 שעלול לאפשר הרצת קוד מרחוק בלי שום הזדהות. ב-Nginx מדובר ב-NGINX2Shell (CVE-2026-123007) ובפגיעות נוספת (CVE-2026-123633), גם הן במימוש ה-HTTP/2, וקוד ניצול ציבורי כבר פורסם. בצוות ה-SOC של SPD עדכנו את הרוב המכריע של השרתים המנוהלים, בשרתים שבהם לא ניתן היה לעדכן מיידית ביטלנו את HTTP/2, וכ-99% מהשרתים המנוהלים כבר טופלו. במקביל הגדרנו ניטור ייעודי על כלל השרתים המנוהלים.
הקדמה: כשהדלת הראשית היא זו שפתוחה
אני מניח שרובכם כבר התרגלתם לכותרות על "פרצה חדשה בוורדפרס" או "באג בתוסף פופולרי". הפעם הסיפור שונה. הבעיה לא נמצאת באתר שלכם, לא בתבנית ולא בתוסף. היא יושבת שכבה אחת מתחת, בתוכנה שמקבלת כל בקשה שמגיעה לאתר עוד לפני שוורדפרס, PHP או מסד הנתונים בכלל יודעים עליה: שרת הווב עצמו.
ב-11 בנובמבר 2026 פרסמה קרן Apache עדכון אבטחה קריטי לשרת ה-Apache HTTP Server. שבוע אחר כך, ב-18 בנובמבר, הגיע תורו של Nginx עם חבילה של חמש פגיעויות חמורות. המשותף לשתי הבעיות המרכזיות: שתיהן יושבות ברכיב שאחראי על פרוטוקול HTTP/2, ושתיהן לא דורשות מהתוקף שם משתמש, סיסמה או קליק של אף אחד.
רגע, מה זה בכלל HTTP/2?
HTTP/2 הוא הדור השני של הפרוטוקול שבו הדפדפן "מדבר" עם השרת. היתרון הגדול שלו הוא מהירות: במקום לפתוח חיבור נפרד לכל תמונה, קובץ CSS או סקריפט, הדפדפן מעביר את כולם במקביל בתוך חיבור אחד. זה בדיוק מה שהופך אותו לפופולרי, וזה גם מה שהופך אותו למורכב. ניהול של עשרות "ערוצים" במקביל, בזיכרון משותף, הוא קרקע פורייה לבאגים מסוג שגיאות זיכרון ומרוצי תהליכים (Race Condition), ושני הבאגים הנוכחיים שייכים בדיוק למשפחה הזו.
פרצה ראשונה: Apache HTTP/2 RCE (CVE-2026-119618)
הפגיעות יושבת במודול mod_http2 של Apache. המודול מטפל בכמה בקשות HTTP/2 במקביל, על פני כמה תהליכונים (Threads), ובפונקציה אחת שאחראית על כותרות הבקשה חסר סנכרון תקין בין התהליכונים. התוצאה היא מצב מרוץ שעלול להשחית את זיכרון השרת, ובתרחיש החמור להוביל להרצת קוד מרחוק בהרשאות של תהליך ה-Apache.
מזהה CVE-2026-119618
סוג מצב מרוץ (Race Condition) שמוביל להשחתת זיכרון והרצת קוד מרחוק (RCE)
חומרה קריטית. Red Hat מדרגת אותה 9.8 מתוך 10
גרסאות פגיעות Apache HTTP Server 2.4.55 – 2.4.70, כשה-HTTP/2 מופעל
גרסה מתוקנת 2.4.71 (פורסמה ב-11 בנובמבר 2026)
מה התוקף צריך רק להגיע לשרת בחיבור HTTP/2. בלי חשבון ובלי אינטראקציה של משתמש
מי גילה כלי הסריקה האוטומטי של Anthropic, ובאופן בלתי תלוי חוקרים מ-Google
שימו לב לפרט אחד מעניין: בהודעה הרשמית של Apache אין שום "עקיפה" זמנית. הפתרון היחיד שהם מציעים הוא עדכון. בפועל, מכיוון שרק שרתים עם HTTP/2 פעיל חשופים, כיבוי HTTP/2 מוריד את הרכיב הפגיע מהמשחק עד שאפשר לעדכן.
פרצה שנייה: NGINX2Shell ו-NGINX2Root
שבוע אחרי Apache הגיע תורו של Nginx, ששולט ברבים מהאתרים הגדולים ומשמש כ-Reverse Proxy בהמון תשתיות אחסון. F5, החברה שמפתחת את Nginx, פרסמה תיקון לחמש פגיעויות חמורות שקבוצת המחקר Xint כינתה יחד NGINX2Root. הבולטת שבהן, CVE-2026-123007, קיבלה מחוקרים אחרים את הכינוי NGINX2Shell.
הבאג נמצא במנגנון ה-Flow Control של HTTP/2. כשערוץ בחיבור מבוטל, Nginx מחזיר למונה של החיבור את כמות הנתונים שלא נשלחה, בלי לבדוק שהמונה לא חורג מהמקסימום. מכאן הדרך לכתיבה מחוץ לגבולות הזיכרון קצרה, ומשם להרצת קוד.
מזהים מרכזיים CVE-2026-123007 (NGINX2Shell) ו-CVE-2026-123633 (Use-After-Free ב-HTTP/2)
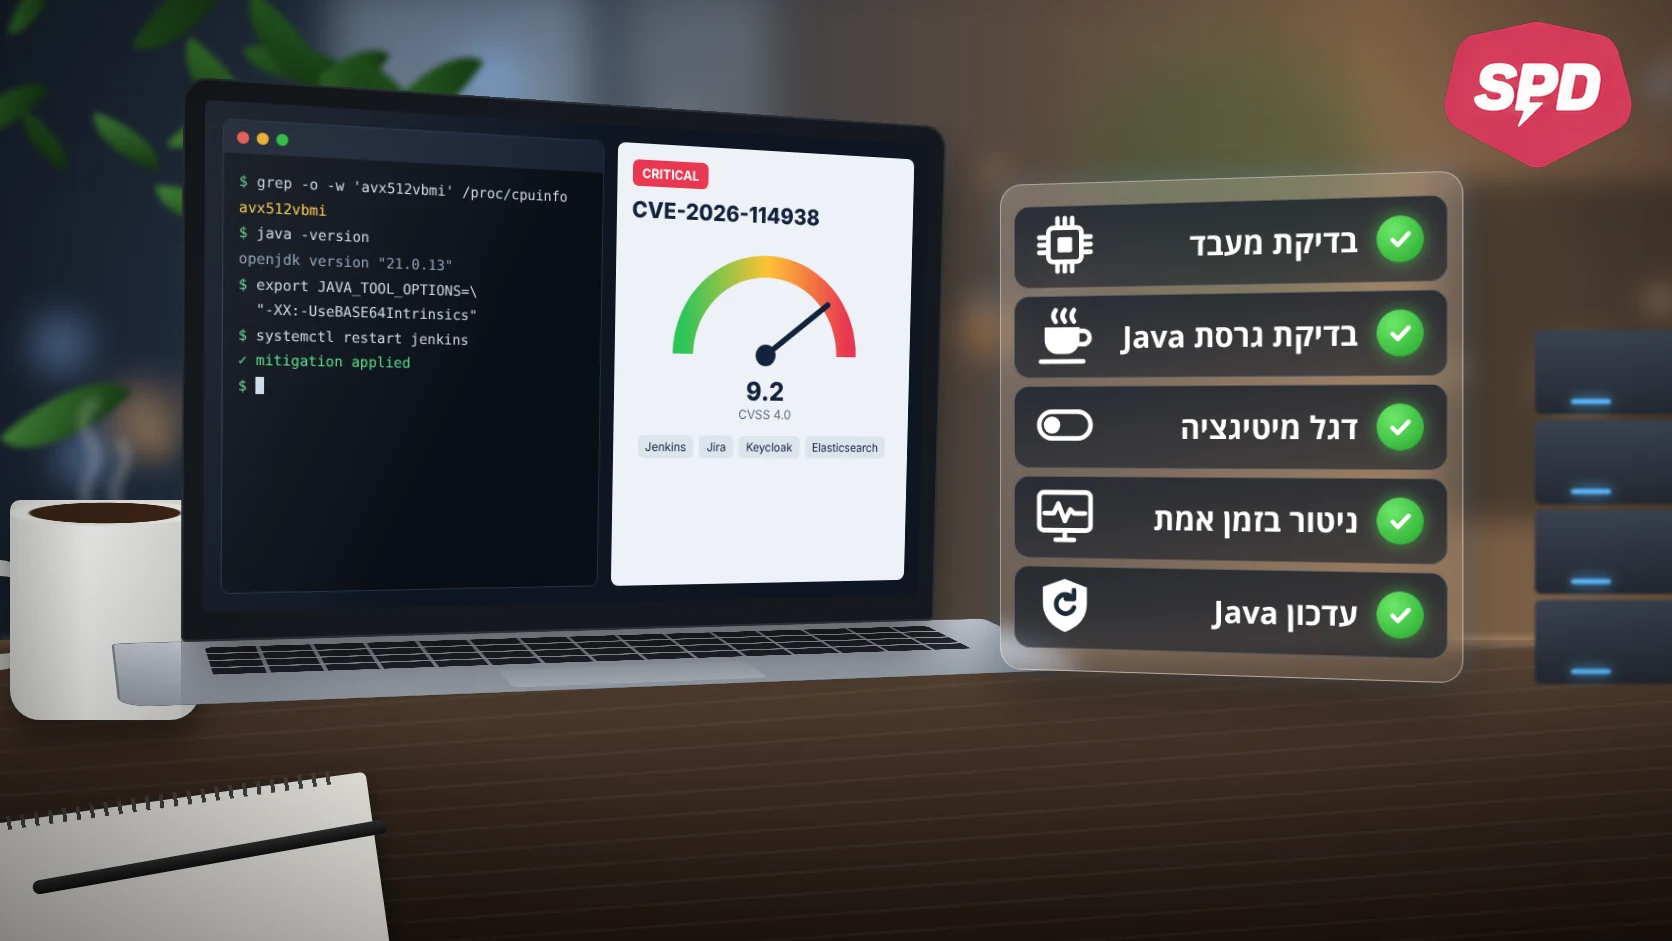
חומרה 9.2 מתוך 10 (CVSS 4.0)
גרסאות פגיעות CVE-2026-123007: מגרסה 1.9.5 (מ-2015) ועד 1.31.8, כשה-HTTP/2 מופעל
גרסאות מתוקנות 1.30.7 (stable) ו-1.31.9 (mainline), פורסמו ב-18 בנובמבר 2026
קוד ניצול ציבורי כן. Rapid7 פרסמה PoC עובד ביום החשיפה עצמו
מה התוקף צריך חיבור HTTP/2 לשרת. לפי Wiz, הניצול עבד גם על שרת שמגיש קבצים סטטיים בלבד, בלי שום אפליקציה מאחוריו
הנתון שהכי מטריד אותנו כאן הוא לא הציון, אלא הגיל: הקוד הפגיע נמצא ב-Nginx מאז שנוסף לו תמיכה ב-HTTP/2 לפני יותר מעשור. כלומר, כמעט כל התקנה שלא עודכנה בימים האחרונים נמצאת בטווח.
למה זה עניין רציני, גם אם עוד לא ראינו תקיפות
נכון ל-19 בנובמבר, לא דווח על ניצול פעיל בשטח של אף אחת מהפגיעויות, ואף אחת מהן לא נכנסה לרשימת הפגיעויות המנוצלות של CISA. אז למה לרוץ? משלוש סיבות:
אין צורך בהזדהות. לא צריך לנחש סיסמה, לא צריך לפרוץ לחשבון ולא צריך שמישהו ילחץ על קישור. מספיק שהשרת זמין ברשת.
קוד ניצול כבר בחוץ. ל-NGINX2Shell יש PoC ציבורי. מניסיון, הזמן בין פרסום PoC לסריקות אוטומטיות של תוקפים נמדד בימים, לא בשבועות.
זה שרת הווב, לא האתר. אתר וורדפרס מעודכן לחלוטין, עם WAF ועם סיסמאות חזקות, עדיין יושב על שרת ווב. אם שרת הווב פגיע, כל מה שמעליו נמצא בסיכון.
ויש גם מגמה רחבה יותר: גם הפגיעות ב-Apache וגם חלק מהממצאים ב-Nginx אותרו בעזרת כלי AI. כתבנו על זה כבר ב-PHP2Shell ובפרצות הקרנל של השנה: קצב גילוי הפגיעויות עולה, וחלון הזמן לעדכון מתקצר בהתאם.
מה עשינו ב-SPD
ברגע שהפרטים פורסמו, צוות ה-SOC והתשתיות שלנו עבר על כלל השרתים המנוהלים. זה מה שבוצע:
עדכון גרסאות
עדכנו את Apache ו-Nginx לגרסאות המתוקנות ברוב המכריע של השרתים והלקוחות המנוהלים.
ביטול HTTP/2 היכן שלא ניתן היה לעדכן מיידית
בשרתים שבהם עדכון מיידי לא היה אפשרי (למשל בגלל תלויות של מערכות ישנות), כיבינו את HTTP/2. בלי HTTP/2 פעיל, הרכיב הפגיע פשוט לא נמצא בשימוש.
שכבת CDN מקדימה
ברוב המקרים קיים CDN שעומד לפני השרת, כך שהחיבור של הגולש מסתיים בשרת הקצה של ה-CDN ולא מגיע ישירות לשרת. זו לא תחליף לעדכון, אבל זו שכבת הגנה נוספת שמצמצמת את החשיפה.
ניטור ייעודי לכלל השרתים
הגדרנו ניטור על כלל השרתים המנוהלים, כדי לזהות ניסיונות ניצול וחריגות בהתנהגות של תהליכי שרת הווב, ולהגיב אליהם בזמן.
השורה התחתונה: כ-99% מהשרתים המנוהלים כבר טופלו, והשאר נמצאים במעקב צמוד עד להשלמת הטיפול.
ביטלתם HTTP/2? האתר שלי יהיה איטי עכשיו?
שאלה הוגנת, ושמענו אותה כבר כמה פעמים. ברוב המקרים ההבדל זניח. כשיש CDN לפני השרת, הגולשים ממשיכים לקבל HTTP/2 ואפילו HTTP/3 משרתי ה-CDN, והשינוי נוגע רק לחיבור שבין ה-CDN לשרת. בנוסף, מדובר בצעד זמני: ברגע שהשרת יעודכן, HTTP/2 יחזור לפעול כרגיל.
מנהלים שרת בעצמכם? זה מה שכדאי לבדוק
אם האתר שלכם נמצא באחסון מנוהל של SPD, אין צורך לעשות דבר. אם אתם מנהלים שרת VPS או שרת ייעודי באופן עצמאי, הנה בדיקה מהירה:
# Apache: בדיקת גרסה והאם mod_http2 טעון
apachectl -v
apachectl -M | grep http2
# Nginx: בדיקת גרסה והאם HTTP/2 מופעל בקונפיגורציה
nginx -v
grep -Rn "http2" /etc/nginx/
Apache בגרסה 2.4.55 – 2.4.70 עם mod_http2 טעון? עדכנו ל-2.4.71 או לחבילה המתוקנת של ההפצה שלכם.
Nginx בגרסה נמוכה מ-1.30.7 עם HTTP/2 פעיל? עדכנו ל-1.30.7 או 1.31.9, או לחבילה המתוקנת של ההפצה.
לא יכולים לעדכן היום? כבו זמנית את HTTP/2: ב-Apache באמצעות Protocols http/1.1, וב-Nginx באמצעות http2 off; או הסרת http2 מהגדרות ה-listen. בדקו כל Virtual Host בנפרד, כי בלוק אחד שמפעיל HTTP/2 מחדש משאיר את השרת חשוף.
אחרי העדכון בצעו restart מלא לשירות, ולא רק reload, וודאו שהגרסה שרצה בפועל היא החדשה.
שימו לב: הפצות כמו Debian, Ubuntu ו-RHEL מכניסות לא פעם את התיקון לגרסה הישנה (Backport), כך שמספר הגרסה לבדו לא תמיד מספר את כל הסיפור. במקרה כזה, בדקו את הודעת האבטחה של ההפצה.
שאלות נפוצות
האם האתר שלי פגיע אם הוא בנוי בוורדפרס?
האם יש תקיפות פעילות כרגע?
יש לי Cloudflare. אני מוגן?
אני לקוח מנוהל של SPD. צריך לעשות משהו?
סיכום
Apache ו-Nginx הם התשתית השקטה שעליה רוב האינטרנט עומד, ולכן פגיעות בהם היא אירוע מסוג אחר. החדשות הטובות הן שהתיקונים זמינים, ושצעד זמני פשוט, כיבוי HTTP/2, מוריד את רוב הסיכון עד שאפשר לעדכן. ב-SPD פעלנו לעדכן, לצמצם חשיפה ולנטר, וכך אנחנו ממשיכים לעשות עם כל פגיעות חדשה. אבטחה היא לא כפתור אחד אלא שכבות, ותהליך שלא נגמר.
מנהלים שרת בעצמכם ולא בטוחים אם הוא חשוף?
צוות ה-SOC של SPD ישמח לעזור. דברו איתנו: 03-6221258
המידע במאמר נכון למועד פרסומו ומבוסס על הודעות האבטחה הרשמיות ועל פרסומי חוקרי האבטחה. ייתכנו עדכונים נוספים מצד היצרנים.