7 סימנים שהאתר שלכם נפרץ (בלי שידעתם) – ומה לעשות ברגע שמזהים
הקדמה: הדימוי של אתר פרוץ הוא עמוד בית מושחת עם כיתוב של האקרים. במציאות, רוב הפריצות נראות בדיוק הפוך: האתר ממשיך לעבוד כרגיל, ובשקט –

הקדמה: הדימוי של אתר פרוץ הוא עמוד בית מושחת עם כיתוב של האקרים. במציאות, רוב הפריצות נראות בדיוק הפוך: האתר ממשיך לעבוד כרגיל, ובשקט –
"הלוגים היו נקיים לגמרי. לא היה שם שום דבר. ובכל זאת, למישהו היה root על השרת שלנו." זה לא כותרת של סרט. זה תיאור
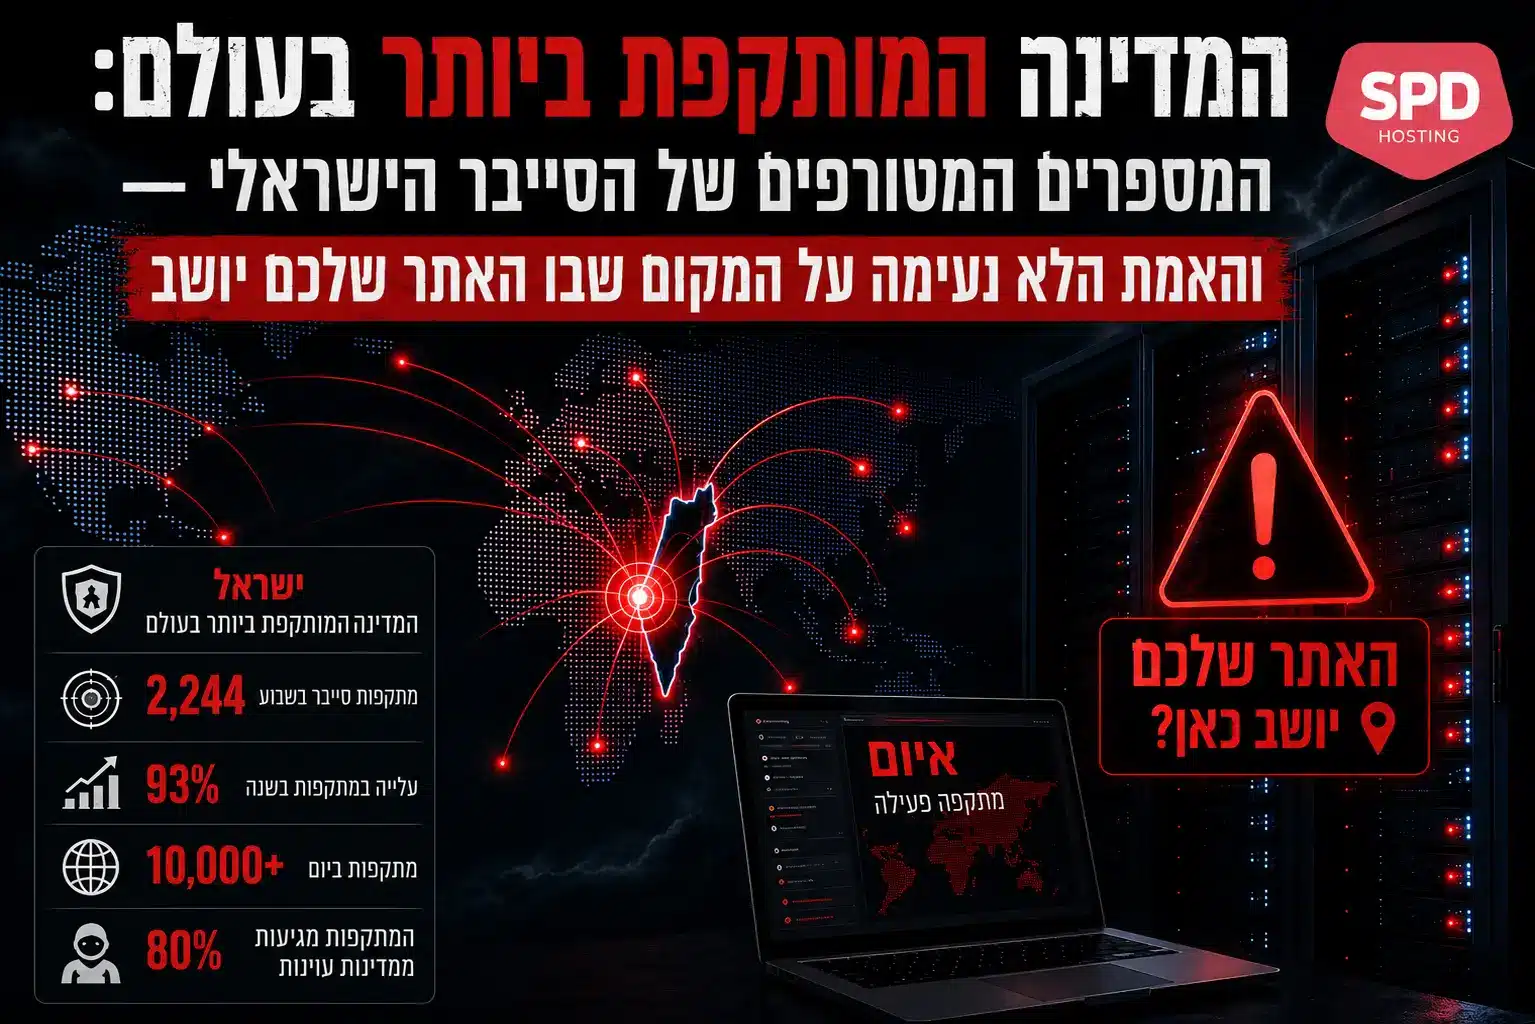
תדרוך מצב · מרחב הסייבר הישראלי · מעודכן ליולי 2026 רמת איום: גבוהה מאוד | מגמה: בעלייה | קהל יעד: כל מי שיש לו אתר,
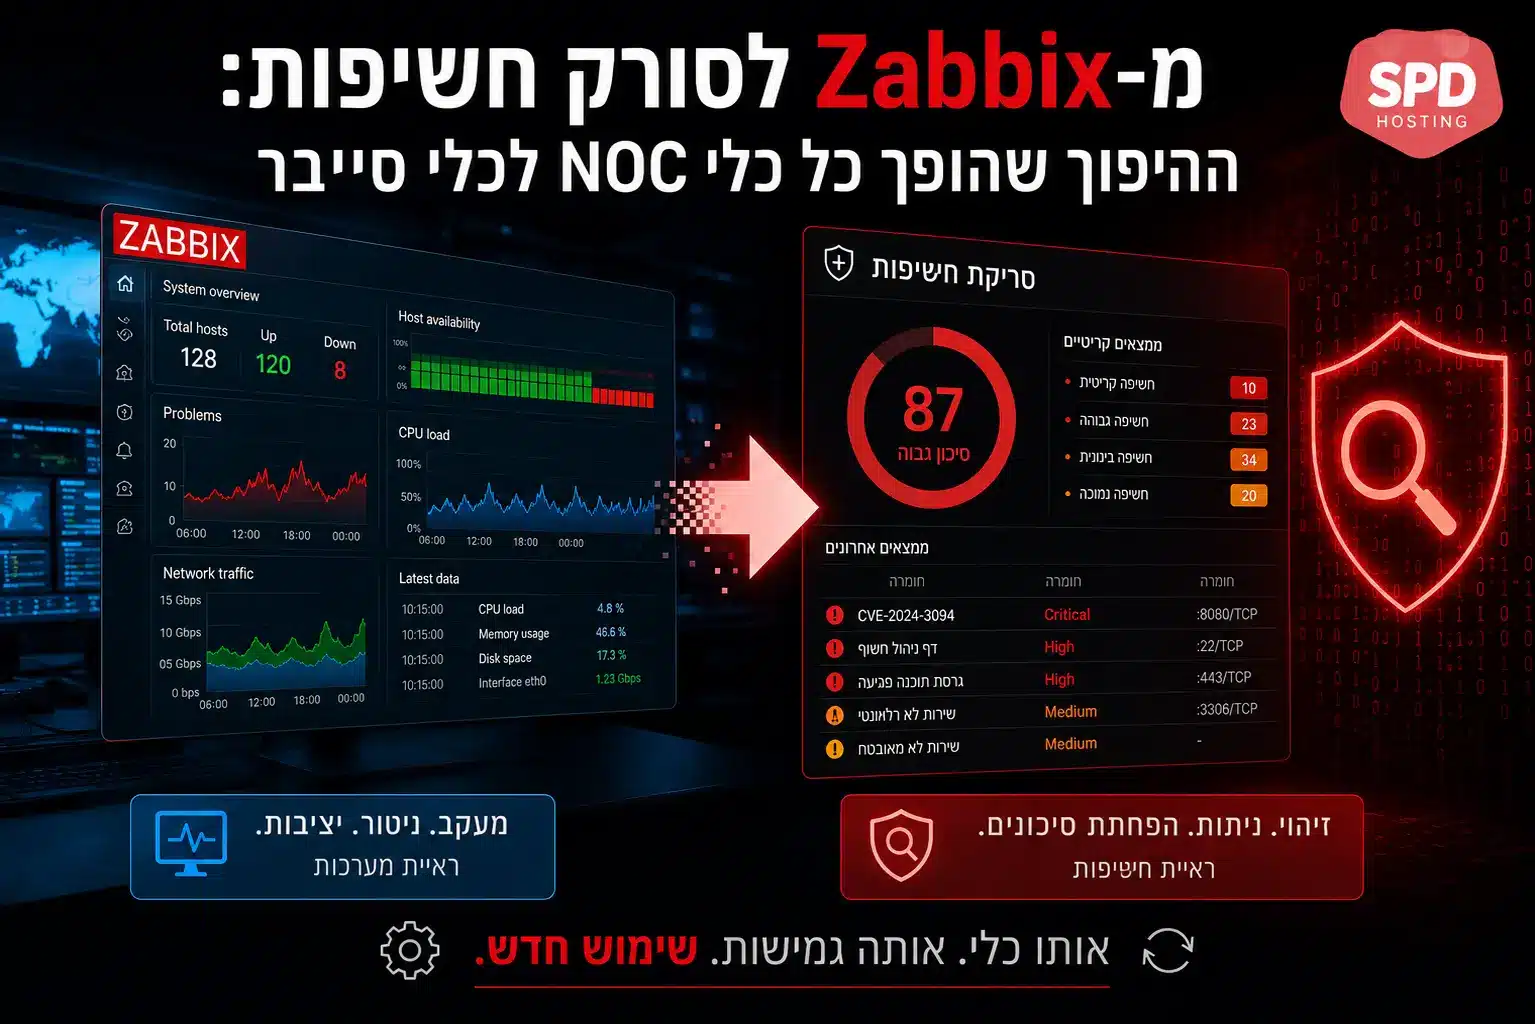
כלי הניטור שלכם הוא סורק סייבר, ואתם פשוט לא מפעילים אותו עכשיו, בזמן שאתם קוראים את המשפט הזה, מישהו בצד השני של העולם כבר יודע
החוקים ב-Cloudflare שכמעט אף אחד לא מפעיל, וחבל חסימת פורטים, הסרת Headers ומינימום TLS 1.3: מדריך אבטחה של 10 דקות שהתוקפים מקווים שלא תקראו פורסם
למה הנייר שנשכח על השולחן הוא סיכון הסייבר הבא שלכם? מדריך שולחן נקי ומסך נקי בסביבת העבודה המודרנית, רוב הארגונים משקיעים משאבים רבים במערכות אבטחת
כך נבלמה מתקפה ממוקדת עוד לפני שהתחילה: סיפור מקרה מהשטח הקדמה רובנו מדמיינים מתקפת סייבר כמשהו שקורה לאחרים: לבנקים, לחברות ענק, לגופים ממשלתיים. המציאות שאנחנו
1. מבוא והקשר רגולטורי במציאות הדיגיטלית והסייבר-מאיימת של ימינו, הגנת הפרטיות ואבטחת המידע אינן עוד רק סוגיות טכנולוגיות של מחלקת ה-IT, אלא נדבך מרכזי בניהול
הקדמה: השנה שבה הליבה לא מפסיקה לרעוד שנת 2026 מוכיחה את עצמה כשנה עמוסה וחריגה במיוחד בפגיעויות מסוג הסלמת הרשאות מקומית (Local Privilege Escalation –
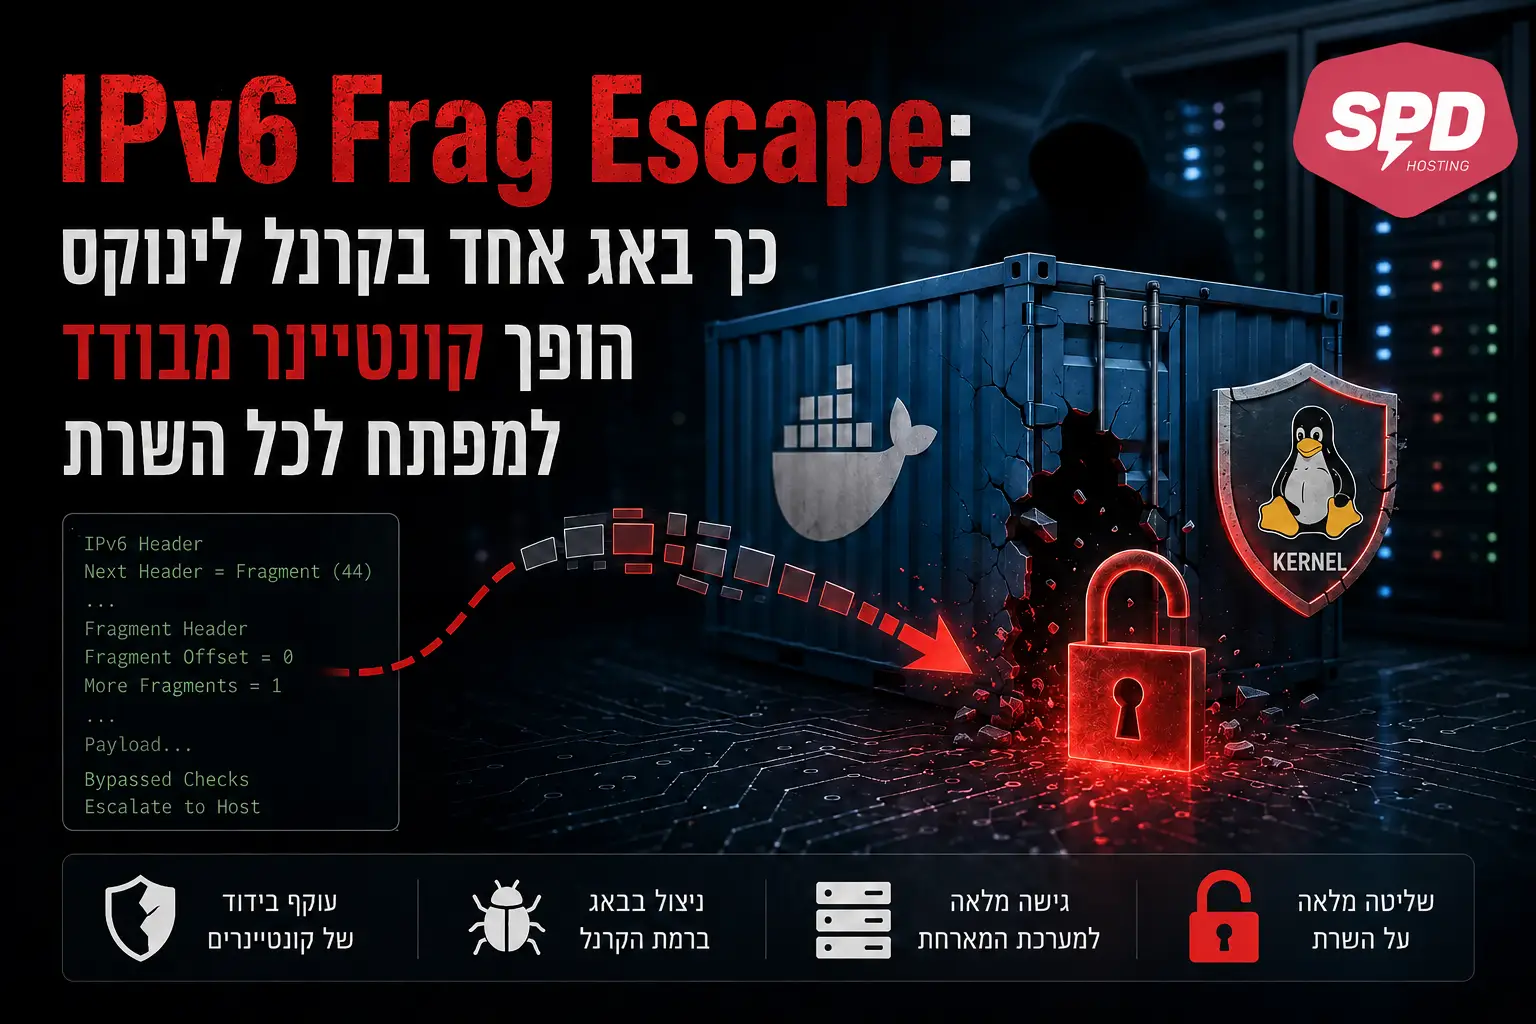
IPv6 Frag Escape: איך באג של בייט אחד בקרנל מפיל שרת שלם הקדמה אני מניח שחלקכם כבר נתקלתם בכותרת "פרצה חדשה בקרנל לינוקס" ופשוט גיללתם