וורדפרס 7.0.4: קובץ PNG אחד שמריץ קוד על השרת והפרצה שישבה בליבה 10 שנים
קוראים לה CVE-2026-65640, היא מקבלת 8.8 מתוך 10, והיא קיימת בליבת וורדפרס מאז 2016. אבל לפני שאתם נכנסים לפאניקה יש שני תנאים שחייבים להתקיים כדי

קוראים לה CVE-2026-65640, היא מקבלת 8.8 מתוך 10, והיא קיימת בליבת וורדפרס מאז 2016. אבל לפני שאתם נכנסים לפאניקה יש שני תנאים שחייבים להתקיים כדי
בשבועות האחרונים פורסמה הכותרת "75 אלף פיירוולים של Fortinet נפרצו", ורבים המתינו למספר ה-CVE כדי לדעת מה לעדכן. וכאן ההפתעה הראשונה: אין CVE. אין טלאי
12 תיקוני אבטחה בליבת וורדפרס, אחד מהם מאפשר תקיפה ממסך ההתחברות בלי שום הזדהות. אם האתר שלכם בנוי באלמנטור יש לכם עוד שתי סיבות לא
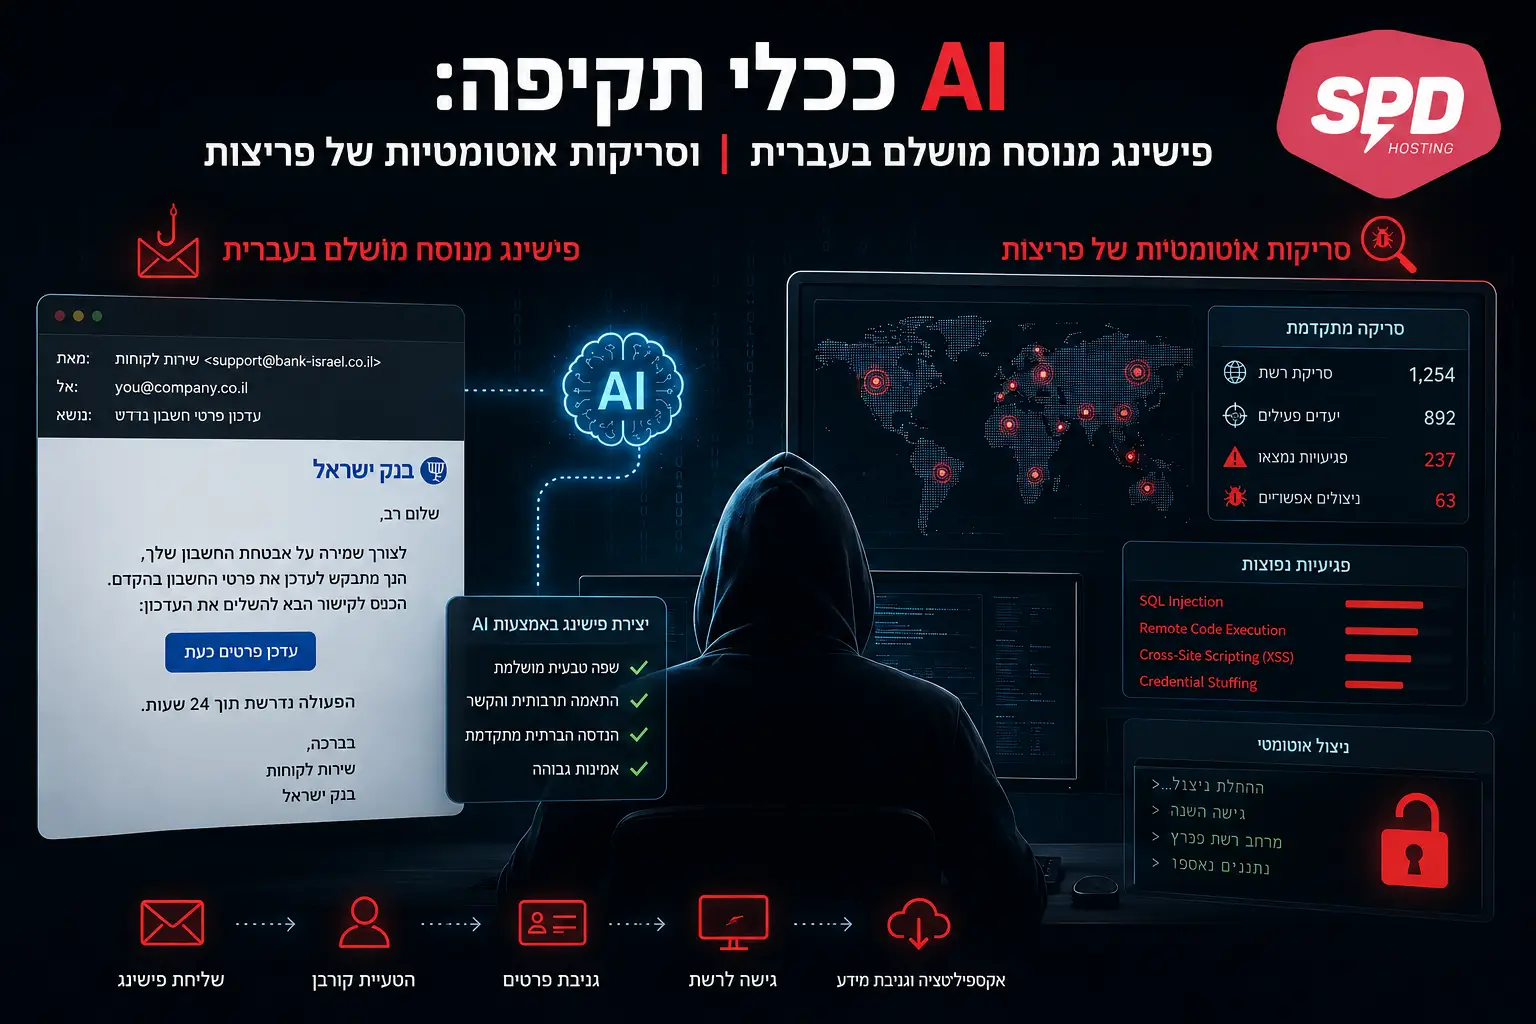
הקדמה במשך שנים העברית השבורה הייתה בת הברית הכי טובה שלנו מול נוכלים "לקוח יקר", ניסוח עילג וקישור מפוקפק שסגרו את העניין בשנייה. הבעיה? בת
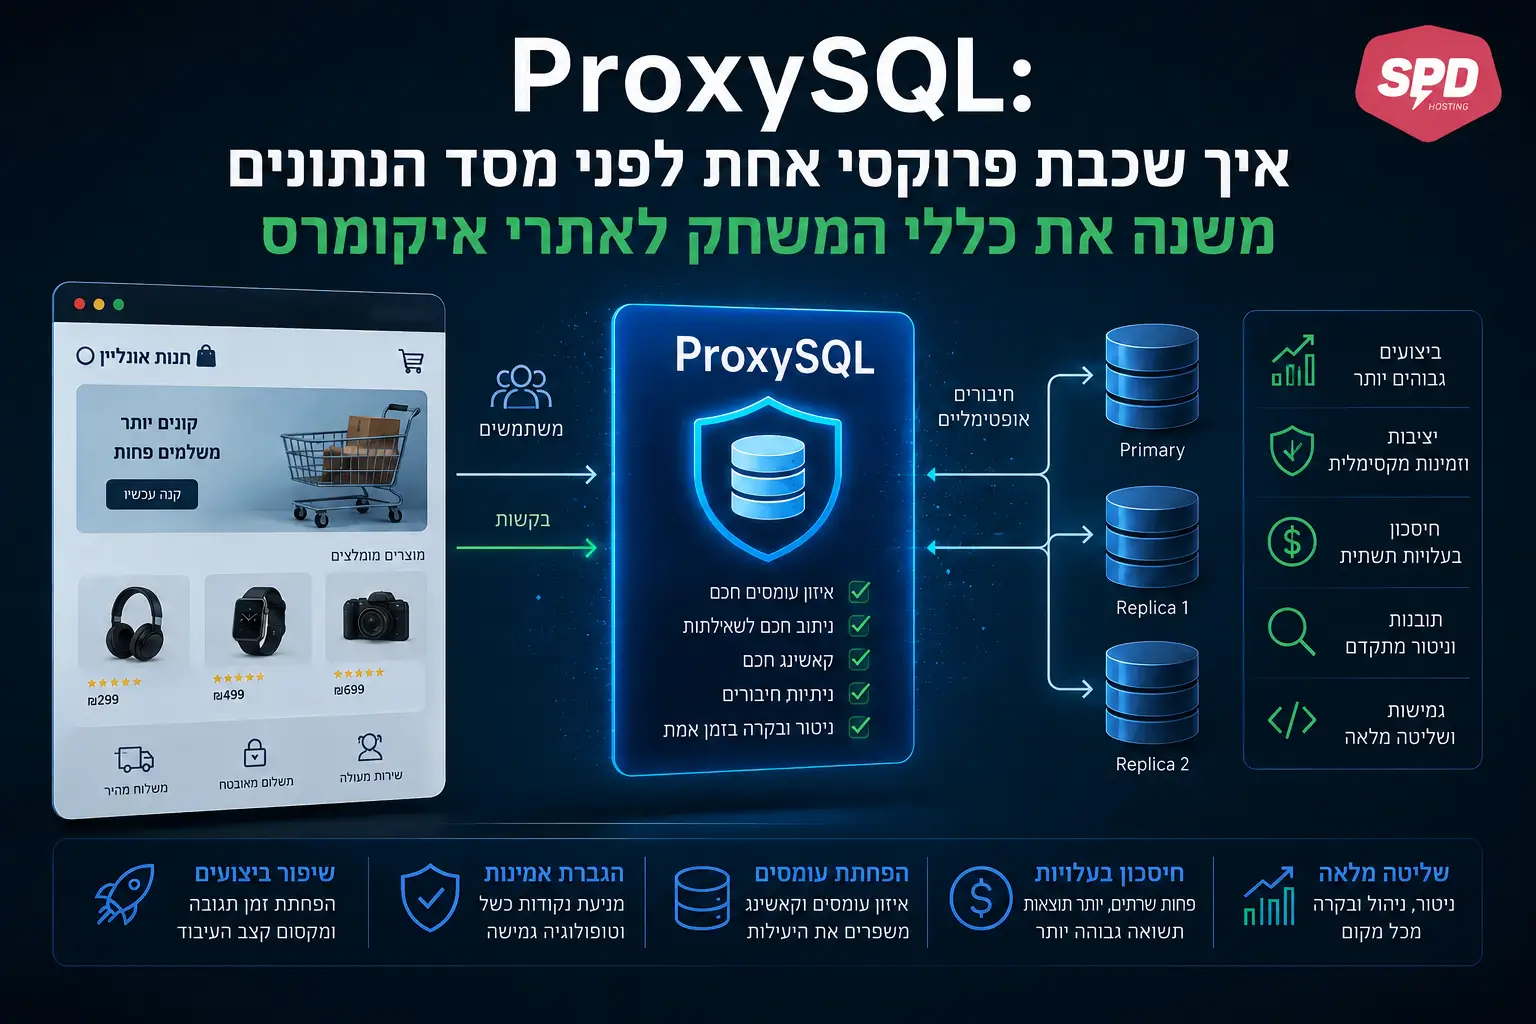
הקדמה אני מניח שרובכם, אם אי פעם ניהלתם חנות אונליין רצינית, מכירים את הרגע הזה: יום מכירות גדול, הגולשים זורמים, ופתאום האתר מתחיל לזחול. בודקים
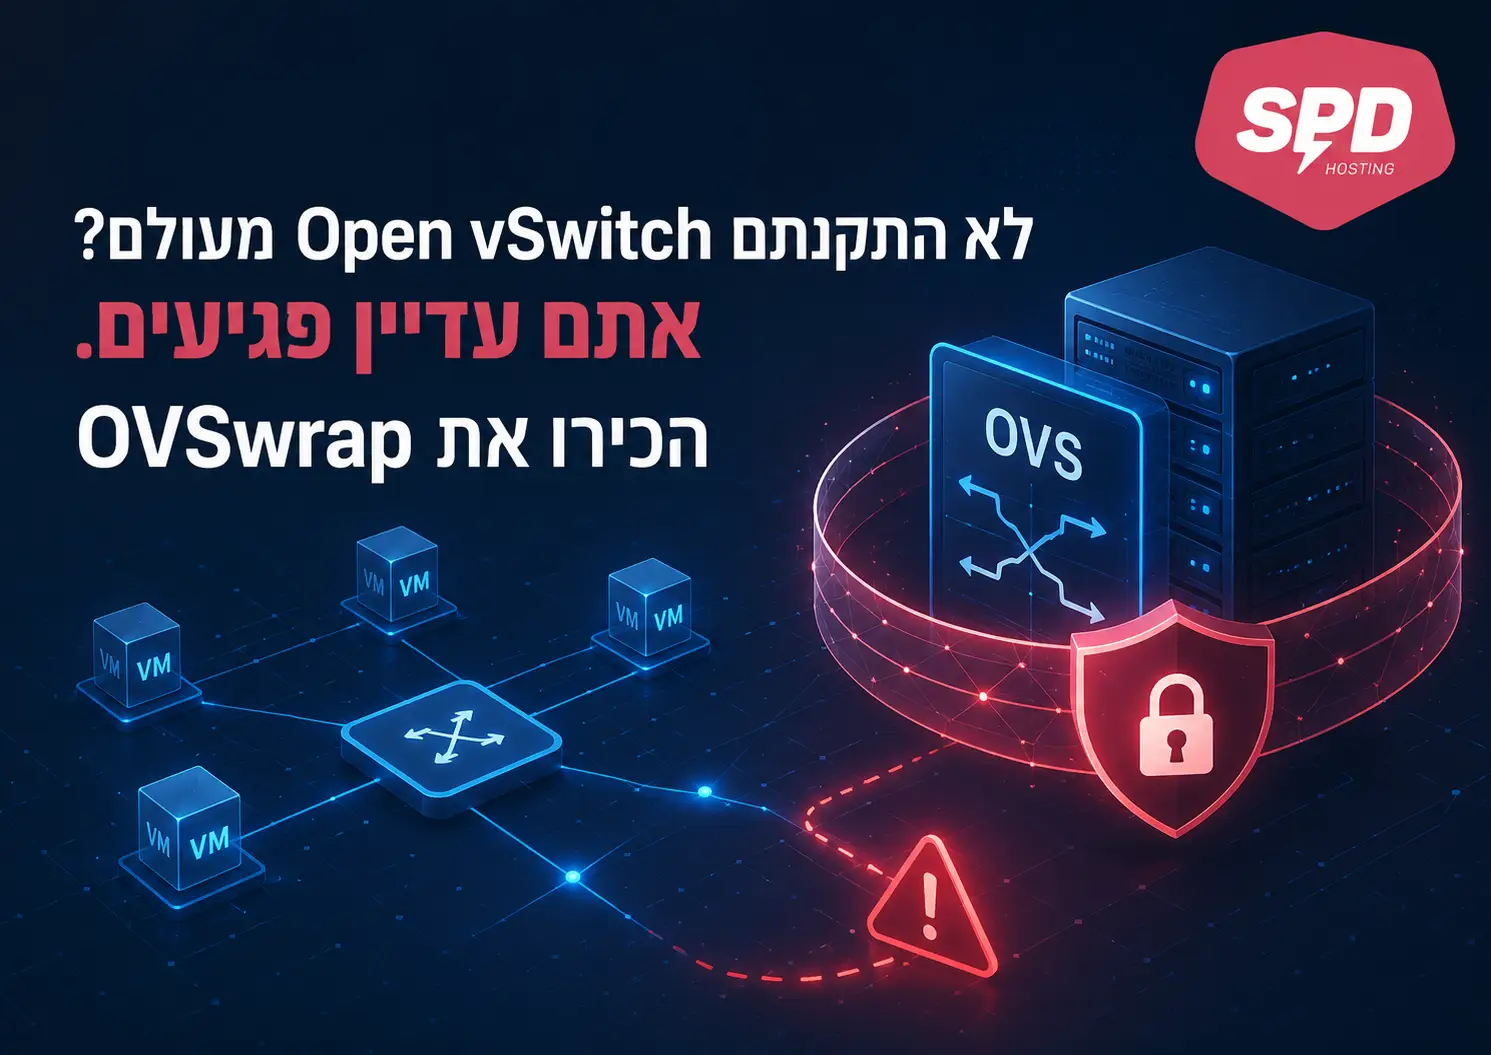
בקצרה: ב-28 ביולי 2026 פורסמו הפרטים המלאים וקוד ניצול (PoC) ציבורי לפגיעות חדשה בקרנל של לינוקס OVSwrap (CVE-2026-64531). שורה אחת בטרמינל מספיקה כדי שמשתמש רגיל,

לפני מספר ימים התפרסמה ב"גלובס" (על סדר היום) כתבה שכל מנכ"ל ובעל עסק בישראל חייב לעצור ולקרוא. על פי הדיווח, קופת חולים מאוחדת ספגה קנס

הקדמה רוב האנשים מדמיינים מתקפת סייבר כרגע דרמטי אחד: מסך שחור, הודעת כופר, טלפונים מצלצלים. במציאות, מתקפה נראית אחרת לגמרי. היא מתחילה בשקט, לפעמים באמצע

פרצה קריטית בליבת וורדפרס, מאות אתרים שצריך לבדוק וככה הצוות שלנו טיפל בזה עוד לפני שרוב מנהלי האתרים הספיקו לקרוא את הכותרות. יולי 2026 ·

המון ארגונים בטוחים שהם מכוסים לגמרי בסוגיית הגנת הפרטיות כי העובדים שלהם עושים לומדה פעם בשנתיים. הם מסמנים וי, ממשיכים הלאה, ומשוכנעים שהם עומדים בדרישות