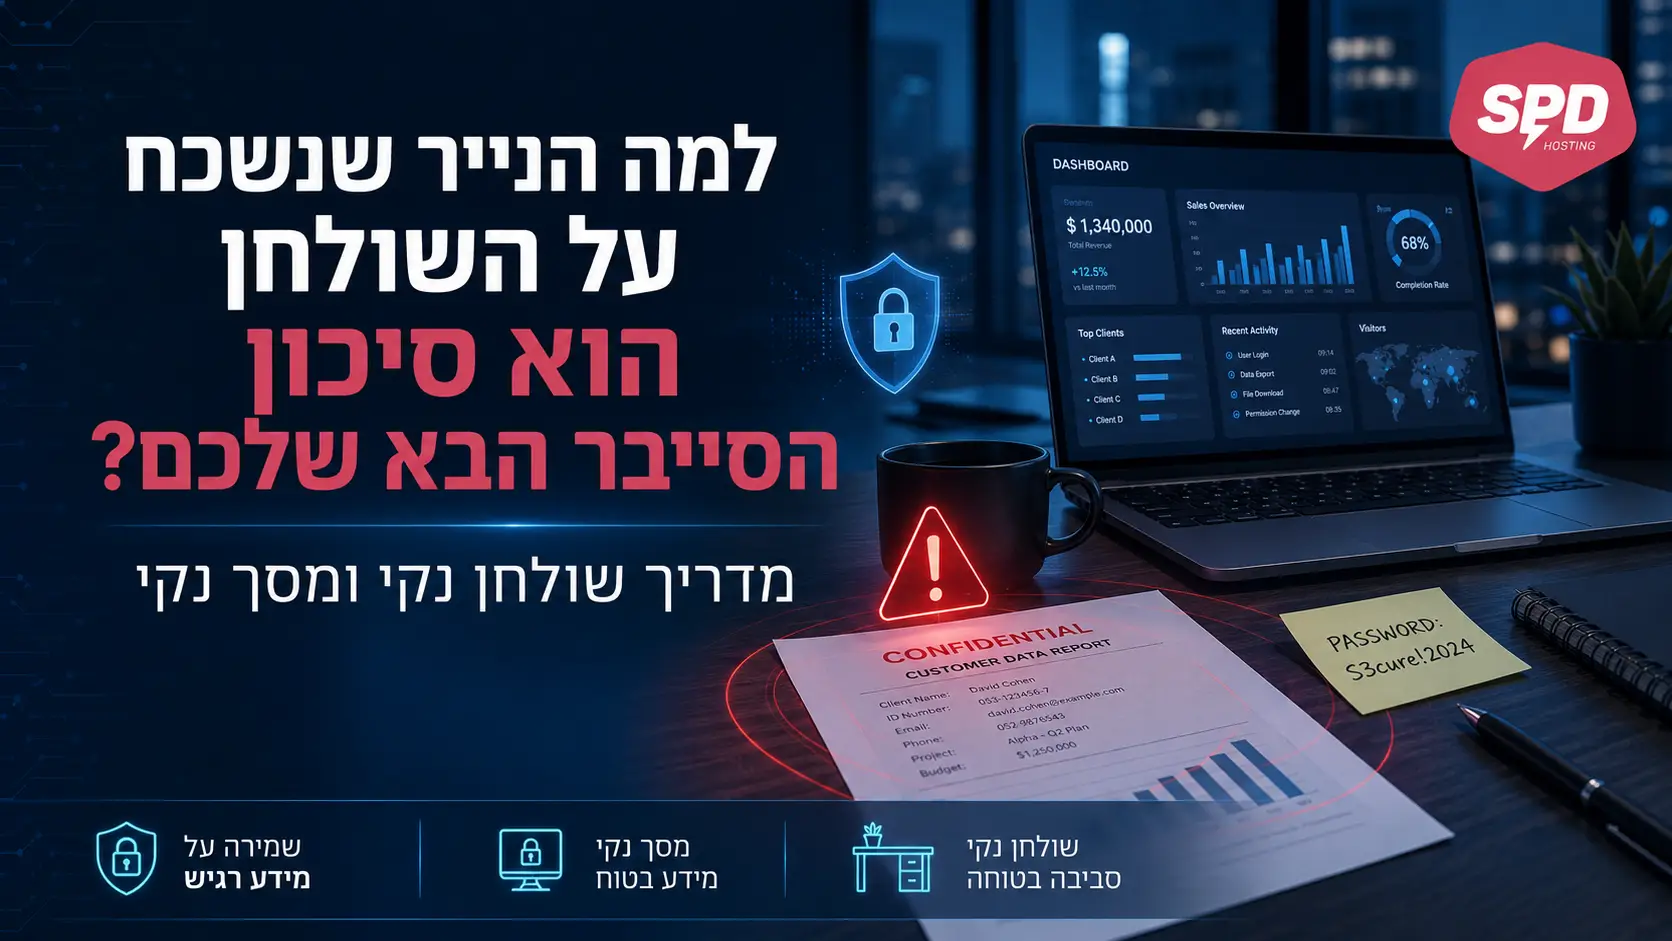
למה הנייר שנשכח על השולחן הוא סיכון הסייבר הבא שלכם? מדריך שולחן נקי ומסך נקי
בסביבת העבודה המודרנית, רוב הארגונים משקיעים משאבים רבים במערכות אבטחת מידע מתקדמות: חומות אש (Firewalls), אנטי-וירוס, מערכות הצפנה ואימות דו-שלבי. אך לעיתים קרובות, החוליה הרגישה ביותר בשרשרת האבטחה הארגונית היא דווקא החוליה האנושית – ודלף המידע החמור ביותר עלול להתרחש בגלל נייר יחיד שנשכח על השולחן או מסך מחשב שנשאר פתוח ללא השגחה.
המטרה המרכזית ביישום מדיניות "שולחן נקי ומסך נקי" (Clear Desk and Clear Screen Policy) היא למנוע טעויות אנוש מיותרות, העלולות להוביל לדלף מידע רגיש, לפגיעה בפרטיות של עובדים ולקוחות, ולחשיפת הארגון לסיכונים משפטיים, רגולטוריים ותדמיתיים.

מהו העיקרון העומד מאחורי מדיניות "שולחן נקי"?
העיקרון הבסיסי של המדיניות מסתמך על תפיסה פשוטה אך קריטית: מידע רגיש אינו אמור להיות נגיש לעיניים שאינן מוסמכות.
"עיניים שאינן מוסמכות" אינן מקושרות בהכרח לתקיפות סייבר חיצוניות. מדובר בכל אדם שעובר במשרד ואינו מורשה לצפות בחומר המסוים, כגון:
- עובדים מחטיבות או מחלקות אחרות בארגון.
- אנשי ניקיון, אחזקה ותפעול.
- טכנאים, אורחים, ספקים או מועמדים לעבודה החולפים במשרד ואפילו השליח מהסופר.
- מבקרים חיצוניים בפגישות עסקיות.
כאשר מסמך המכיל נתונים רגישים מושאר ללא השגחה, הגישה אליו הופכת לחופשית, בלתי מבוקרת ובלתי מתועדת.
הסיכונים המרכזיים בסביבת עבודה לא מוגנת
סביבת עבודה לא מסודרת מזמינה כשלים חמורים באבטחת המידע והגנת הפרטיות. בין הסיכונים הבולטים:
- חשיפת פרטים אישיים ורגישים (PII): מסמכים המכילים מספרי תעודות זהות, פרטי כרטיסי אשראי, תיקים רפואיים, חוזי העסקה או נתוני שכר של עובדים ולקוחות.
- פתקיות צהובות (Sticky Notes) עם סיסמאות: כתיבת סיסמאות, קודי גישה או פרטי התחברות על גבי פתקיות והדבקתן על המסך או השולחן היא מהכשלים השכיחים והמסוכנים ביותר.
- דוחות כספיים ועסקיים: מסמכים אסטרטגיים, דוחות רווח והפסד, נתוני מכירות, מחירונים או חוזים שנשכחים על השולחן בסוף יום העבודה.
- הדפסות שנשכחו במדפסת: הדפסת חומרים רגישים והשארתם במגש היציאה של המדפסת המשותפת ללא איסוף מיידי.
כללי ברזל ליישום יומיומי
כדי להפוך את מדיניות השולחן הנקי לחלק בלתי נפרד מהתרבות הארגונית, יש להקפיד על הכללים הבאים:
1. שגרת סוף יום עבודה ויציאה מהעמדה
- איסוף ונעילה: בסוף יום העבודה (או בעת יציאה ממושכת מהמשרד), חובה לאסוף את כל המסמכים המודפסים מהשולחן ולנעול אותם במגירות אישיות או בארונות ייעודיים.
- נעילת מסך (Clear Screen): בכל יציאה מהעמדה – אפילו לדקות ספורות – יש לנעול את מסך המחשב.
2. טיפול בגרסאות מודפסות ופסולת נייר
- חובת גריסה: מסמכים מודפסים המיועדים לפח (כולל טיוטות או הדפסות שגויות) חייבים לעבור דרך מגרסת נייר ברמת אבטחה מתאימה.
- איסור השלכה לפח רגיל: חל איסור מוחלט להשליך מסמכים המכילים מידע ארגוני או אישי לפח האשפה הרגיל.
3. עבודה נכונה עם מדפסות וציוד היקפי
- איסוף מיידי: יש להגיע למדפסת ולאסוף את הדפים מיד עם סיום ההדפסה.
- הדפסה מאובטחת: במידת הניתן, מומלץ להשתמש במנגנון הדפסה מוגן קוד/כרטיס עובד (Pull Printing), המדפיס את המסמך רק כאשר העובד הזדהה פיזית ליד המדפסת.
- אמצעי אחסון ניידים: התקני דיסק-און-קי (USB), כוננים חיצוניים ומדיה נשלפת אין להשאיר על השולחן ללא השגחה.
עמידה בתקני איכות ואבטחה בינלאומיים (ISO)
מדיניות שולחן נקי ומסך נקי אינה רק המלצה תפעולית, אלא דרישה ישירה בתקני אבטחת מידע ופרטיות בינלאומיים, בראשם סדרת תקני ISO/IEC 27001 ותקן ISO/IEC 27701.
ISO/IEC 27001:2022 – בקרת A.7.7 (Clear Desk and Clear Screen)
תקן אבטחת המידע ISO/IEC 27001 בגרסתו המעודכנת כולל תחת קבוצת הבקרות הפיזיות את בקרה A.7.7:
- מהות הבקרה: הארגון נדרש להגדיר, ליישם ולתעד מדיניות שולחן נקי עבור מסמכים ואמצעי אחסון ניידים, ומדיניות מסך נקי עבור מערכות עיבוד מידע.
- דרישות עיקריות:
- נעילת מסכים אוטומטית או ידנית בעת יציאה מהעמדה.
- נעילת מסמכים ומדיה בתוך כספות, ארונות או מגירות נעולות כאשר אינם בשימוש.
- הגנה על נקודות קצה, מדפסות וסורקים מפני גישה בלתי מורשית.
ISO/IEC 27001:2022 – בקרות משלימות
- בקרה A.7.10 (Storage Media): ניהול, אחסון ושינוע מאובטח של אמצעי אחסון פיזיים ודיגיטליים למניעת חשיפה, שינוי או אובדן.
- בקרה A.7.14 (Secure Disposal or Reuse of Equipment): חובה על השמדה בטוחה, גריסה או מחיקה מאובטחת של ציוד ומסמכים המכילים מידע רגיש בטרם פינוים.
ISO/IEC 27701 – הרחבה להגנת הפרטיות (PIMS)
תקן ISO 27701 מרחיב את ISO 27001 לתחום ניהול הפרטיות והגנה על מידע אישי (PII):
- הגנה על נתוני PII: שולחן נקי מבטיח שמסמכים המכילים מידע פרטי על עובדים, לקוחות או מועמדים (כגון טפסי 101, קורות חיים, מסמכים רפואיים ופרטי אשראי) לא ייחשפו לגורמים בלתי מורשים.
- עמידה ברגולציות (GDPR ותקנות אבטחת מידע בישראל): יישום הבקרה מסייע לארגון להוכיח עמידה בדרישת ה-"Data Protection by Design and Default".
כחברה המחזיקה בעצמה בהסמכות הרשמיות והמחמירות של ISO 27001, ISO 27017 ותקן ניהול הפרטיות ISO 27701, אנחנו ב-SPD Hosting חיים ומיישמים את כללי הברזל האלו מדי יום ביומו – הן ברמת התשתיות והשרתים והן במוקדי ה-SOC והתמיכה הפנימיים שלנו.
סיכום והטמעה בארגון
מדיניות שולחן נקי ומסך נקי היא נדבך קריטי בבניית תרבות של אבטחת מידע בארגון. מעבר למענה על דרישות התקן והרגולציה (ISO 27001, ISO 27701 וחוקי הפרטיות), הקפדה יומיומית על כללים אלה מונעת מקרים מצערים של דלף מידע הנגרמים מטעויות אנוש פשוטות.
הטמעה מוצלחת של המדיניות מחייבת:
- הדרכות ורענון מודעות תקופתיות לכלל העובדים והמנהלים.
- ביצוע ביקורות שולחן נקי תקופתיות (פתע או מתוכננות).
- אספקת התשתיות הנדרשות (מגירות ננעלות, מגרסות זמינות ומערכות הדפסה מאובטחות).
אנחנו ב-SPD לא רק מאבטחים את השרתים שלכם – אנחנו עוזרים לארגון שלכם לעמוד בתקנים המחמירים ביותר. צריכים עזרה בהיערכות לתקני ISO 27001 או ISO 27701? רוצים לוודא שסביבת העבודה שלכם – הדיגיטלית והפיזית – מוגנת ב-100%? צוותי ה-SOC ומומחי אבטחת המידע של SPD זמינים עבורכם 24/7 כדי לייעץ, ללוות ולהתאים לכם את פתרונות האבטחה והציות המושלמים.
📞 דברו איתנו בטלפון 03-6221258 או דרך אתר SPD.