"123456" שוב הסיסמה הנפוצה בעולם. מה זה אומר על האתר שלכם?
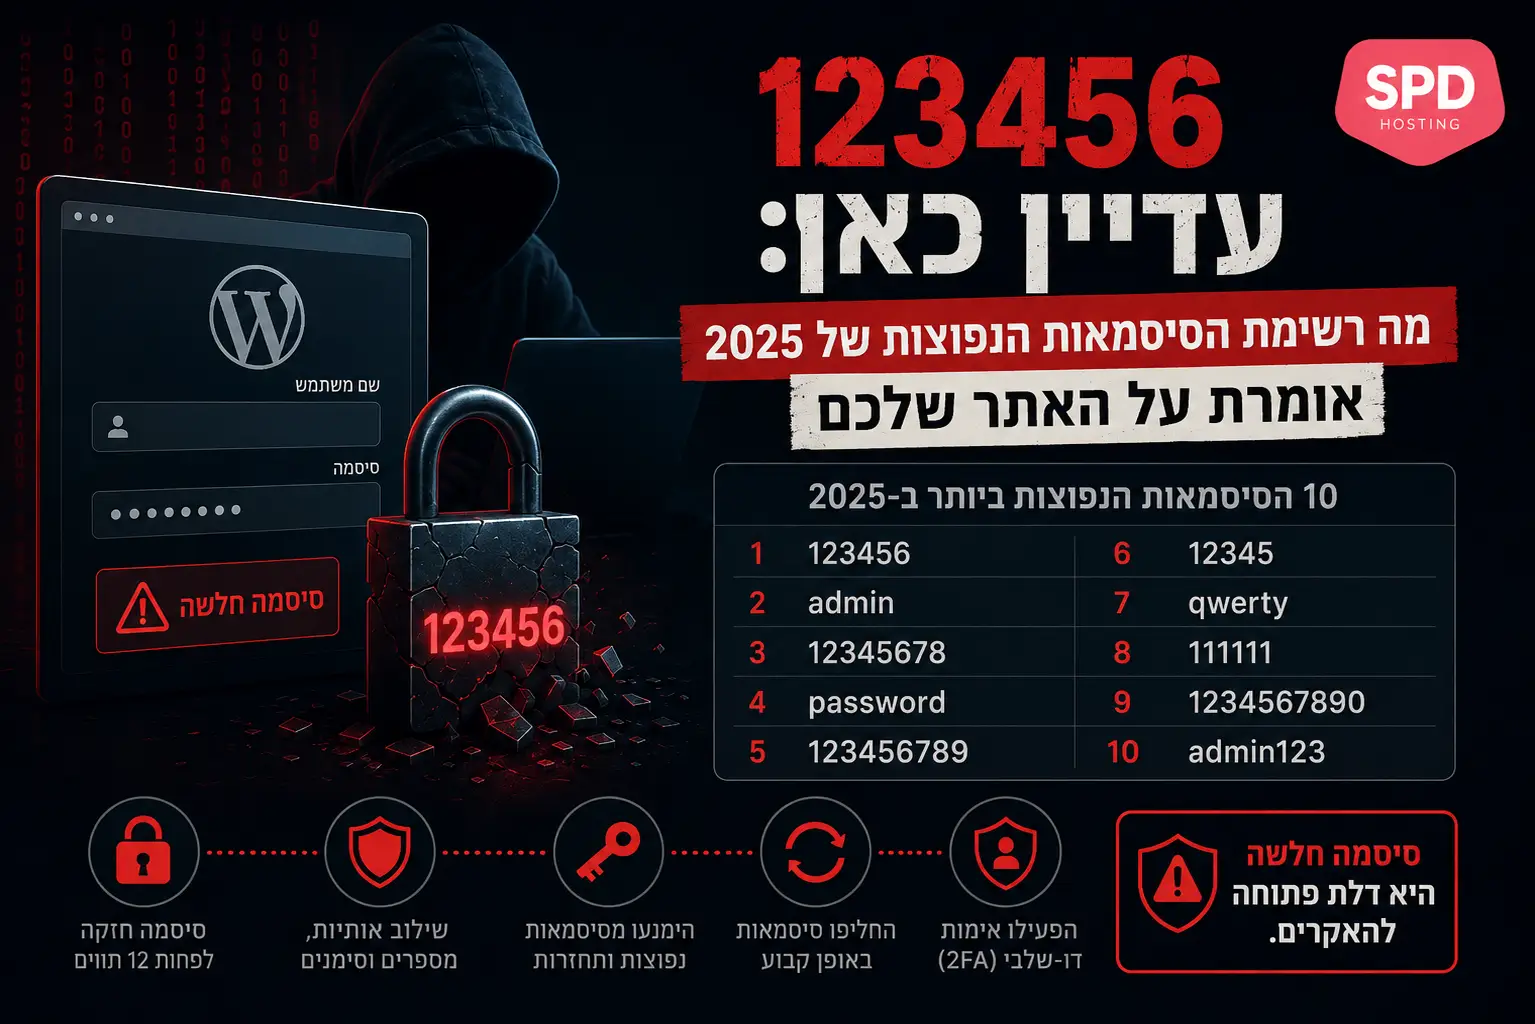
בקצרה: "123456" היא שוב הסיסמה הנפוצה ביותר בעולם, בפעם השישית מתוך שבע, ובכל קבוצת גיל. במאמר: מה זה אומר על מתקפות ה-Brute Force וה-Credential Stuffing שהאתר שלכם סופג, ומה עושים ברמת בעל האתר.
במאמר "סיסמאות חזקות – קו ההגנה הראשון" נתנו את הכללים הבסיסיים. הפעם נראה למה זה כל כך דחוף, עם הנתונים העדכניים.
מדי שנה מפרסמת NordPass, בשיתוף NordStellar וחוקרי אבטחה עצמאיים, את רשימת 200 הסיסמאות הנפוצות בעולם. הרשימה מבוססת על ניתוח דליפות מידע פומביות ומאגרים מהדארקנט. הפעם נבדקו נתונים מ-44 מדינות, מספטמבר 2024 עד ספטמבר 2025.
התוצאה של 2025, בפעם השישית מתוך שבע שנות המחקר:
- 123456
- admin
- 12345678
- 123456789
- password
- 12345
כן. עדיין.
והממצא המפתיע של השנה: אין הבדל בין הדורות. המחקר בדק הרגלי סיסמאות לפי גיל, מדור ה-Z ועד דור הבייבי-בומרס, ומצא אחידות מדאיגה: "12345" ו"123456" הן הבחירות המובילות בכל קבוצת גיל. הצעירים לא באמת מאובטחים יותר.
למה זה עניין של האתר שלכם, לא רק של המשתמשים
לפי ראש המוצר של NordPass, כ-80% מאירועי דלף המידע קשורים לסיסמאות חלשות, לסיסמאות שחוזרות על עצמן או לסיסמאות שכבר דלפו.
בעולם האחסון זה מיתרגם לשתי מתקפות יומיומיות, שכל שרת בעולם סופג ללא הפסקה:
Brute Force: בוטים שמנסים בדיוק את הרשימה הזו על עמודי ההתחברות שלכם (wp-login, phpMyAdmin, FTP, SSH).
Credential Stuffing: ניסיון של צירופי מייל וסיסמה שדלפו משירות אחר, על השירותים שלכם. אם המשתמש חוזר על אותה סיסמה בכמה מקומות, הפריצה לחשבון הפיטנס שלו הופכת לפריצה לאתר שלכם.
מה עושים ברמת בעל האתר
- אימות דו-שלבי (2FA) לכל חשבון ניהול. זו ההגנה היעילה ביותר, והיא לא עולה כלום. חובה על אדמין וורדפרס, פאנל האחסון וה-FTP/SSH.
- חסימת סיסמאות שדלפו. קיימים תוספים ומנגנונים שמשווים כל סיסמה חדשה מול מאגרי דליפות (כמו Have I Been Pwned) וחוסמים אותה מראש. כך "123456" נעצרת כבר בדלת.
- הגבלת ניסיונות התחברות ומיסוך. נעילת חשבון אחרי כמה כישלונות, ושינוי הכתובת של עמוד ההתחברות, מפחיתים דרמטית את רעש הבוטים.
- מנהל סיסמאות לצוות. סיסמה ייחודית וארוכה לכל שירות אפשרית רק כשלא צריך לזכור אותה. ההמלצה המקצועית כיום: 15 עד 20 תווים ומעלה, בלי מילים מהמילון.
- מפתחות במקום סיסמאות, איפה שאפשר. Passkeys לחשבונות שתומכים בכך, ומפתחות SSH במקום סיסמה לשרתים.
ומה ספק האחסון אמור לעשות בשבילכם
שאלו את הספק: האם ניסיונות התחברות חשודים מנוטרים ומדווחים? האם כניסת SSH עם סיסמה חסומה כברירת מחדל?
התשובות האלה מפרידות בין אחסון שסופג את המתקפות בשבילכם, לאחסון שמעביר אותן אליכם.
קריאה נוספת בבלוג SPD: סיסמאות חזקות – קו ההגנה הראשון · חומת אש (WAF) – הגנה מתקדמת לאתר · ריבוי אתרים בחשבון = סיכון אבטחה
רוצים שנעבור על זה יחד? צוותי SPD זמינים 24/7 — ניטור, הגנה ותמיכה על תשתית ישראלית. דברו איתנו: 03‑6221258 · spd.co.il/contact
מקורות: NordPass — Top 200 Most Common Passwords (2025) · Wikipedia — List of the most common passwords