כלי הניטור שלכם הוא סורק סייבר, ואתם פשוט לא מפעילים אותו
עכשיו, בזמן שאתם קוראים את המשפט הזה, מישהו בצד השני של העולם כבר יודע אילו פורטים פתוחים אצלכם. הוא לא פרץ, הוא לא ניחש סיסמה, הוא אפילו לא שלח חבילת רשת אחת לעברכם. הוא פשוט הקליד שאילתה במנוע חיפוש, וקיבל את השרת שלכם ברשימה מסודרת, עם מיקום, ספק וגרסת תוכנה.
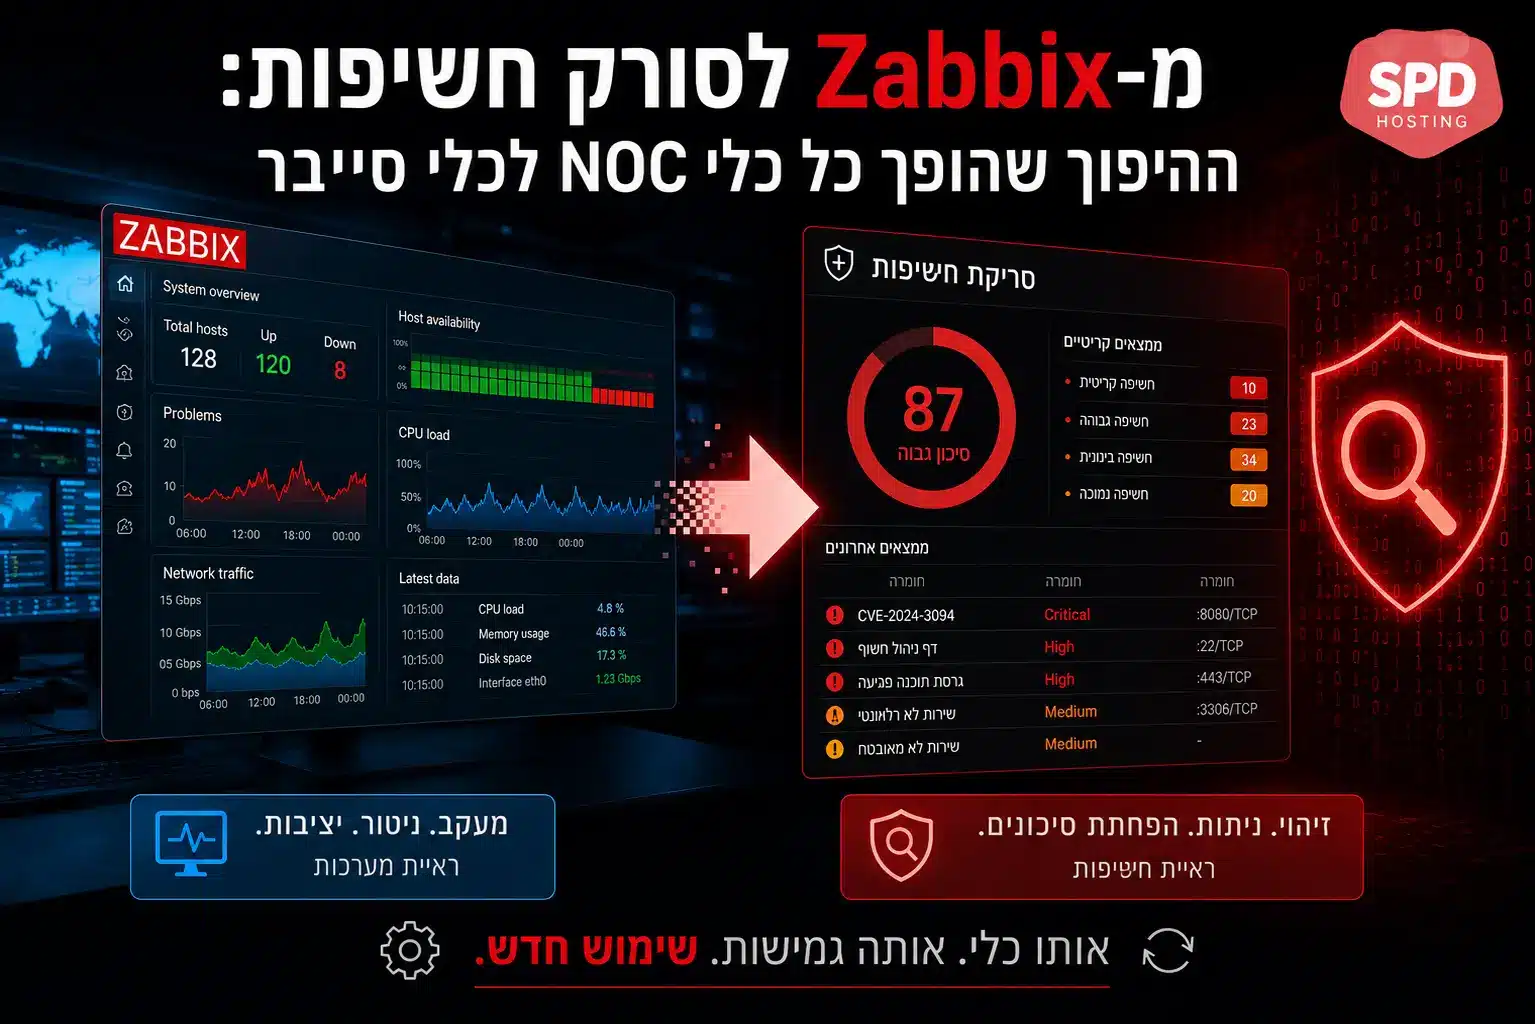
הבשורה הטובה: את אותו רעיון בדיוק שהתוקף מפעיל נגדכם, אתם יכולים להפעיל לטובתכם, ובכלי שכבר מותקן אצלכם על התשתית. במאמר הזה נראה איך היפוך תפיסה אחד וקטן הופך כלי NOC "משעמם" כמו Zabbix לכלי הגנת סייבר שרץ אצלכם כל כמה דקות. זה לא מגניב סתם, זה עובד.
רגע, מה בכלל עושה כלי NOC?
NOC (ראשי תיבות של Network Operations Center) הוא החדר, הפיזי או הווירטואלי, שבו מסתכלים על "בריאות" התשתית. בלב ה-NOC יושב כלי ניטור, ותפקידו הקלאסי פשוט: לוודא שהכול עובד.
אחת הדרכים הנפוצות שבהן כלי ניטור בודק אם שירות חי היא ניטור פורטים. כל שירות ברשת מאזין על פורט מסוים: שרת ווב על 443, מסד נתונים על 3306, וכן הלאה. הכלי פשוט "דופק בדלת". אם פורט 443 פתוח ומגיב, יופי, שרת הווב חי והאתר למעלה. אם הפורט לא מגיב, משהו נפל, ומיד יוצאת התראה לצוות. זה הבסיס.
הכלי המפורסם בתחום הוא Zabbix: קוד פתוח, חינמי ורב עוצמה, ותיק ומוכר בקהילת מנהלי המערכות. הוא לא לבד. Nagios הוא הסבא של התחום ועדיין נפוץ בארגונים רבים, ו-PRTG הוא פתרון מסחרי ידידותי מבוסס סנסורים, פופולרי במיוחד בסביבות Windows. אבל השם פחות משנה כרגע. מה שמשנה הוא שלכל הכלים האלה יש בדיוק את אותה יכולת בסיס: לבדוק אם פורט מסוים פתוח או סגור. וזה בדיוק מה שנמנף עכשיו.
ההיפוך: כשההתראה עוברת צד
עד עכשיו דיברנו על ההיגיון הרגיל: פורט פתוח = טוב, פורט סגור = התראה. עכשיו בואו נעשה משהו קצת מטורף, נהפוך את הלוגיקה על הראש.
חשבו על פורטים של ממשקי ניהול רגישים: SSH (22), RDP (3389), פאנלים ניהוליים למיניהם. השירותים האלה לא אמורים להיות חשופים לכל האינטרנט. הם אמורים להיות סגורים מאחורי פיירוול, פתוחים רק לכתובות IP מורשות. זה כלל ברזל.
אז מה קורה אם נגדיר את כלי הניטור הפוך?
אם פורט 22 או 3389 פתוח מבחוץ, שלח התראה מיידית.
כי פורט רגיש שנפתח לעולם הוא לא "שירות שעובד". הוא חור בהגנה שמישהו הותיר בטעות.
שימו לב מה קרה כאן, כי זה כל העניין: לא הוספנו שום כלי חדש, לא קנינו שום מוצר, לא התקנו שום סוכן. לקחנו את אותה בדיקת פורט בדיוק, והפכנו את המשמעות שלה. פתאום כלי הניטור התמים שלנו הוא משהו אחר לגמרי: סורק חשיפות שרץ אצלכם, על התשתית שלכם, כל הזמן. זו לא שאלה של טכנולוגיה. זו שאלה של תפיסה.
למה זה כל כך חזק? עניין של תדירות
ההבדל הגדול הוא בקצב. חשבו על זה כך: בדיקת חדירה (Penetration Test) קלאסית היא כמו צילום רנטגן. תמונה חדה ומעמיקה, אבל של רגע אחד בשנה. מה קורה למחרת, כשמישהו פותח פורט RDP "רק לרגע, לבדיקה מהירה" ושוכח לסגור? הדוח מלפני עשרה חודשים לא יודע על זה דבר.
לעומת זאת, ניטור הפוך של פורטים רגישים הוא כמו מד דופק צמוד: הוא בודק אחת לכמה דקות בודדות. אם פורט רגיש נפתח, אתם יודעים על כך תוך דקות, לא תוך חודשים. וכשמגיע ה-PT השנתי (וכן, עדיין צריך ורצוי לעשות אותו!), הדוח פתאום נראה הרבה יותר יפה, כי כבר סגרתם לאורך השנה את כל מה שהיה פתוח. על הדרך, ייתכן מאוד שמנעתם פריצה אמיתית, וזה, נודה, די נחמד. 🙂
הצד השני של המתרס: מה התוקף רואה?
כדי להבין למה ההיפוך הזה כל כך קריטי, צריך להכיר את הצד שממנו מגיע האיום. בעולם של היום, תוקף כמעט אף פעם לא צריך לסרוק את האינטרנט בעצמו. מישהו כבר עשה את זה בשבילו, והנגיש את התוצאה בממשק נוח עם שורת חיפוש.
אלה "מנועי החיפוש של האינטרנט": פלטפורמות שסורקות ברציפות את מרחב הכתובות של האינטרנט (כל מרחב ה-IPv4, וחלקים נבחרים מ-IPv6), ומתעדות אילו פורטים פתוחים, אילו שירותים רצים ובאיזו גרסה. שניים מובילים את התחום:
Shodan: הוותיק והמפורסם, פעיל משנת 2009. "מנוע החיפוש של ה-Internet of Things". מאנדקס מיליארדי התקנים, ממצלמות אבטחה ונתבים ועד מערכות בקרה תעשייתיות (ICS/SCADA), עם באנרים, גרסאות וקישור לפגיעויות ידועות.
Censys: צמח ממחקר באוניברסיטת מישיגן, וחזק במיוחד בתעודות TLS/SSL. מאפשר גילוי תת-דומיינים דרך שדות ה-SAN בתעודות, וניתוח מעמיק של החשיפה הארגונית. כלי מועדף ל-ASM (ניהול משטח תקיפה).
ויש עוד שורה של שחקנים משלימים: ZoomEye ו-FOFA (חזקים במיוחד באזור אסיה-פסיפיק), וגם GreyNoise שעושה משהו הפוך ומעניין: מסנן את "רעש" הסריקות ומסווג מיהו סורק תמים לעומת מי שמריץ מסע תקיפה זדוני.
איך זה עוזר לתוקף, בלי שהוא מרים אצבע
וזאת הנקודה שצריך להפנים. תוקף פוטנציאלי לא צריך "להתעניין" בכם ספציפית. הוא נכנס לאחת הפלטפורמות, מקליד שאילתת חיפוש (מה שנקרא "dork"), למשל: "כל השרתים בישראל עם פורט RDP פתוח וגרסה פגיעה X", ותוך שניות מקבל רשימה מסודרת של מטרות, כולל מיקום גאוגרפי, ספק אירוח וגרסת תוכנה.
שלושה מאפיינים הופכים את זה למסוכן במיוחד:
נגישות: רוב הפלטפורמות מציעות שכבה חינמית של עשרות עד מאות שאילתות בחודש. מחסום הכניסה כמעט אפסי.
סינון ופילוח: התוקף מסנן בדיוק לפי מה שמעניין אותו: מדינה, פורט, גרסת שירות, אפילו CVE ספציפי שהוא יודע לנצל. זה הופך את "לחפש מחט בערימת שחת" ל"לבקש מהמערכת להביא רק את המחטים".
רציפות: הסריקות רצות 24/7. זה נותן לתוקף תמונת מודיעין מתעדכנת של משטח התקיפה, בלי שהוא בעצמו שלח ולו חבילת רשת אחת לעברכם.
במילים אחרות: החשיפה שלכם כבר מתועדת, מקוטלגת וניתנת לחיפוש. השאלה היחידה היא מי ימצא אותה קודם, אתם או הם. וכאן בדיוק חוזר ההיפוך שדיברנו עליו: כשאתם מריצים את אותה לוגיקת סריקה על עצמכם, בתדירות גבוהה יותר מזו שהתוקף מקבל מהפלטפורמות, אתם תמיד צעד לפניו.
ואיך זה עובד אצלנו ב-SPD?
כאן נכנסת תפיסת הסייבר שלנו, וכאן גם ההבדל שמפריד אותנו מרוב השוק. אצלנו, כל לקוח מנוהל, כל שרת בתשתיות שלנו, בעננים הציבוריים ובכל מקום אחר, מנוטר ונסרק בזמן אמת. זה לא שירות פרימיום נפרד שמשלמים עליו בנוסף. זה חלק אינטגרלי מניהול שרת אצלנו.
הרחבנו את המשוואה של תמונת המודיעין. בזמן שהתוקף מקבל תמונה מהפלטפורמות החיצוניות אחת לכמה שבועות (נתוני Shodan, למשל, יכולים להיות בני 30 עד 90 יום), אנחנו סורקים את הפורטים הרגישים של הלקוחות שלנו בקצב צפוף הרבה יותר, ומקבלים התראה על חשיפה חדשה עוד לפני שהיא הספיקה להיכנס לאינדקס של מנוע סריקה עולמי כלשהו. אנחנו רואים את החור באותו רגע שבו הוא נפער, לא כשמישהו כבר מצא אותו.
למה זה חריג בשוק?
בואו נהיה כנים לגבי האופן שבו רוב שוק האחסון עובד. אצל רוב הספקים, ניהול שרת פירושו מהירות, נפח דיסק וזמן זמינות (uptime). הגנת סייבר? זה משהו נפרד: או שהלקוח מביא בעצמו, או שקונים בתוספת תשלום, או שפשוט מקווים לטוב. השרת יושב שם, פורטים נפתחים ונסגרים, ואף אחד לא באמת מסתכל עד שקורה אסון.
הגישה שלנו הפוכה: ניהול שרת הוא קודם כל מבצר. העובדה שכחלק מניהול שרת רגיל אתם מקבלים ניטור סייבר אקטיבי ברמה הזו, סריקה הפוכה של פורטים רגישים, בזמן אמת, על כל נכס, איננה הנורמה בשוק. זה יוצא דופן. רוב הלקוחות מגלים זאת בהפתעה נעימה: "רגע, אתם באמת שומרים עליי גם מהצד הזה?"
כן. וזה בדיוק העניין. כי בעולם שבו התוקף מקבל את המודיעין על השרת שלכם בחינם ובלחיצת כפתור, ההגנה הטובה ביותר היא להיות מי שמסתכל על אותה תמונה בדיוק, רק כמה צעדים לפניו.
שורה תחתונה
כלי ניטור לא חייב להישאר "רק" כלי ניטור. בהיפוך תפיסה פשוט, מהתראה על פורט סגור להתראה על פורט פתוח, הופכים כל מערכת NOC סטנדרטית לסורק חשיפות רציף ואפקטיבי. זה לא מחליף בדיקת חדירה, אבל הופך אותה למדויקת ופחות מביכה, ובדרך עשוי פשוט למנוע את הפריצה הבאה.
התוקפים כבר סורקים אתכם ברקע, בשקט, כל הזמן. השאלה היחידה היא אם גם אתם עושים זאת. אצלנו ב-SPD התשובה היא כן, וזה כלול בניהול השרת.
רוצים לדעת אילו פורטים רגישים חשופים אצלכם ברגע זה? דברו איתנו. 📞 03-6221258