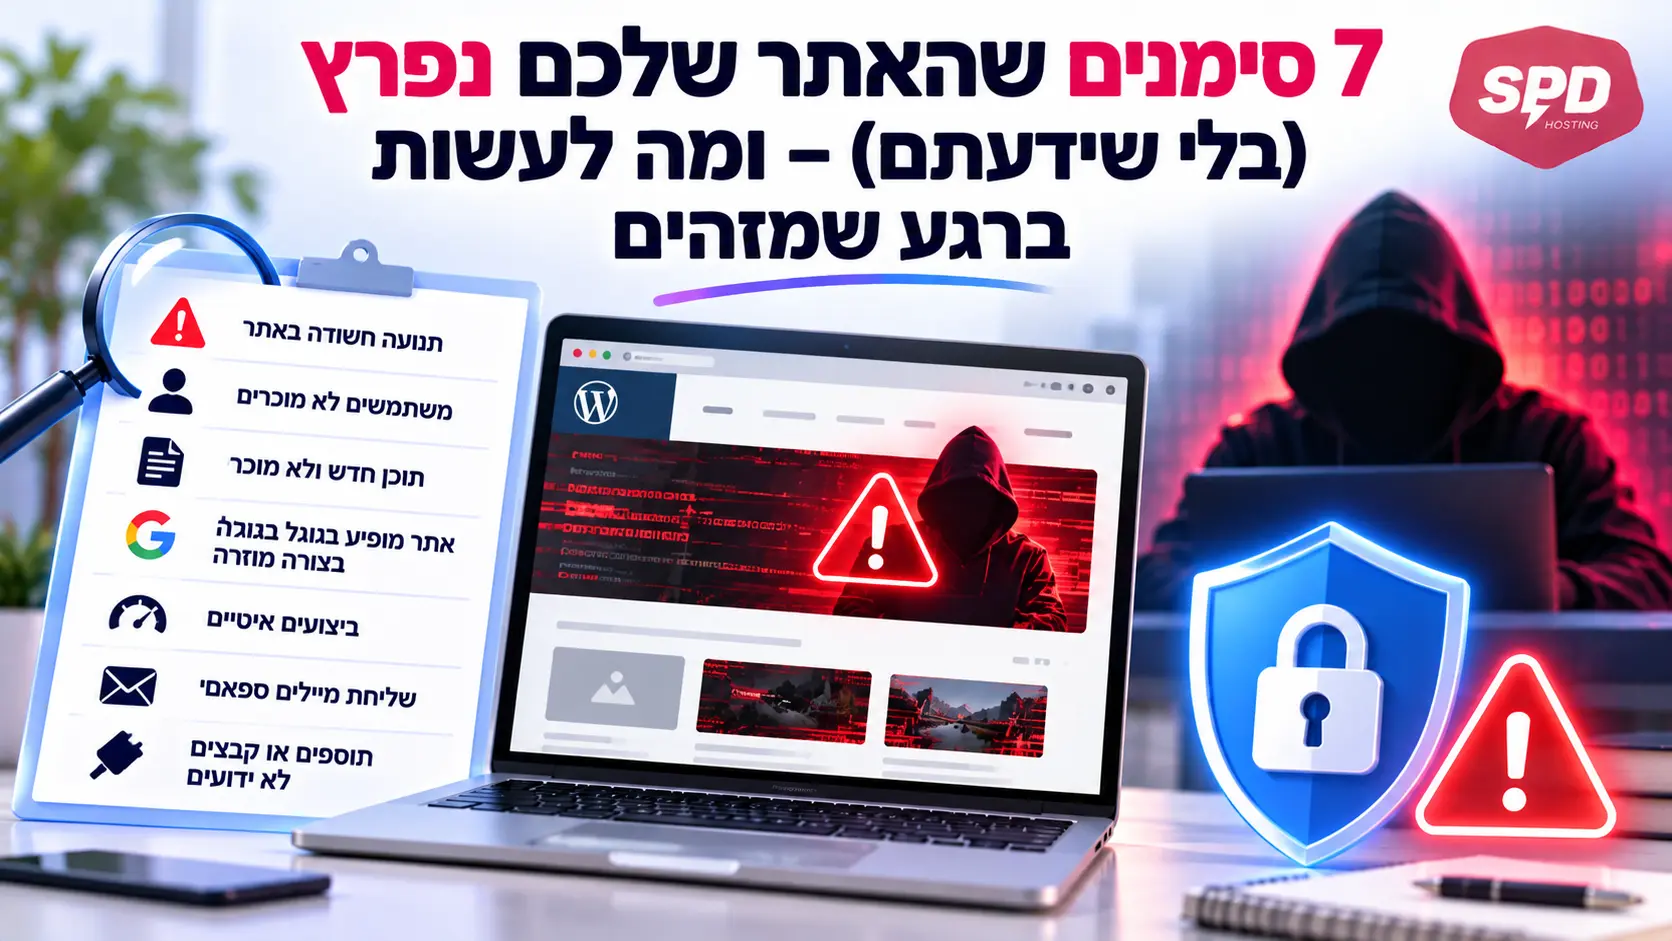
הקדמה: הדימוי של אתר פרוץ הוא עמוד בית מושחת עם כיתוב של האקרים. במציאות, רוב הפריצות נראות בדיוק הפוך: האתר ממשיך לעבוד כרגיל, ובשקט – מתחת לפני השטח – הוא שולח ספאם, מפנה גולשים לאתרים זדוניים או משמש כבסיס לתקיפת אתרים אחרים. התוקף המודרני לא רוצה שתדעו שהוא שם; ככל שהוא שקט יותר, הוא מרוויח יותר. צוות הסייבר של SPD מטפל באירועים כאלה על בסיס שבועי, וברוב המקרים בעל האתר מגלה את הפריצה מגורם חיצוני – גוגל, לקוח או ספק – ולא בעצמו. הנה איך מגלים לבד, ומה עושים.
7 סימנים שכדאי לקחת ברצינות
- גוגל מציג אזהרה או תוצאות מוזרות – חיפוש שם האתר בגוגל מציג תיאורים ביפנית, מילות מפתח של תרופות או קזינו, או אזהרת "אתר זה עלול להזיק למחשב". זו אחת התופעות הנפוצות ביותר (מוכרת כ-SEO Spam / Japanese Keyword Hack) – התוקף משתיל אלפי עמודים נסתרים שרק גוגל רואה
- גולשים מדווחים על הפניות מוזרות – לקוח נכנס לאתר מהנייד ומוצא את עצמו באתר הימורים. הפניות כאלה מופעלות לעיתים רק לחלק מהגולשים (למשל רק ממובייל או רק מגוגל), ולכן אתם עצמכם אולי לא תראו אותן
- מיילים מהדומיין מסומנים כספאם – אם שרת האתר נוצל לשליחת ספאם, המוניטין של הדומיין נפגע, ופתאום גם המיילים הלגיטימיים שלכם נדחים
- משתמשי ניהול שלא אתם יצרתם – עוד Administrator ברשימת המשתמשים, לרוב עם שם גנרי. זו דלת אחורית קלאסית
- קבצים חדשים או שינויים שלא ביצעתם – קבצי PHP עם שמות אקראיים בתיקיות uploads, או קובצי ליבה של וורדפרס עם תאריך שינוי טרי בלי שעדכנתם כלום
- קפיצה חריגה בצריכת משאבים – האתר איטי, הפאנל מציג ניצול CPU חריג, או שתעבורת היוצא של השרת מזנקת – סימן שהאתר "עובד" בשביל מישהו אחר
- התראה מאיתנו – אם קיבלתם הודעה ממערכות ההגנה של SPD על קובץ נגוע שאותר וטופל, אל תתייחסו אליה כאל "עוד מייל אוטומטי". זו הזדמנות לבדוק איך הקובץ הגיע לשם מלכתחילה
זיהיתם? כך פועלים נכון
- לא למחוק "ראיות" בפאניקה – מחיקה חפוזה של קבצים חשודים עלולה למחוק גם את המידע שמאפשר להבין איך התוקף נכנס. בלי לסגור את דרך הכניסה, הוא פשוט יחזור
- לפנות לתמיכה שלנו מיד – ציינו שמדובר בחשד לפריצה. לצוות שלנו יש גישה ליומני השרת, למערכות האנטי-וירוס וה-EDR, והוא יכול לאתר את היקף הפגיעה ואת נקודת הכניסה הרבה יותר מהר מניחוש עצמי
- להחליף את כל הסיסמאות – פאנל ניהול האחסון, וורדפרס, FTP, מסד הנתונים והמייל. סיסמאות חדשות, חזקות וייחודיות (כספת סיסמאות כמו Keeper הופכת את זה לפשוט), ואימות דו-שלבי על כל חשבון ניהול
- לשחזר מגיבוי נקי – בזהירות – לשחזר לגרסה שקדמה לפריצה, ולזכור שאם הפריצה התרחשה לפני שבועות, ייתכן שגם גיבויים "טריים" נגועים. כאן בדיוק עוזר מערך גיבויים עם כמה נקודות שחזור אחורה, כמו זה שקיים בחבילות שלנו
- לסגור את דרך הכניסה – לעדכן את ליבת וורדפרס, התבנית וכל התוספים; למחוק תוספים ותבניות שאינם בשימוש (גם כבויים – קוד מושבת הוא עדיין קוד פרוץ); ולהסיר משתמשים מיותרים
- לבקש בדיקה מחודשת מגוגל – אם האתר סומן, אחרי הניקוי מגישים בקשת Review דרך Google Search Console כדי להסיר את האזהרה ולהחזיר את הדירוג
ואיך דואגים שזה לא יקרה שוב?
הנוסחה משעממת ועובדת: עדכונים שוטפים (רצוי דרך סביבת בדיקה), סיסמאות חזקות עם אימות דו-שלבי, מינימום תוספים ומינימום הרשאות, וגיבויים שנבדקו בפועל. ומעל כל אלה – שכבת הגנה בתשתית: ה-WAF שלנו חוסם ניסיונות ניצול לפני שהם מגיעים לאתר, האנטי-וירוס וה-EDR סורקים ברמת השרת, וצוות ה-SOC מנטר 24/7. לקוחות ה-WordPress המנוהל שלנו מקבלים את כל השרשרת הזו כברירת מחדל – מה שמסביר למה אירועי פריצה אצלם הם נדירים במיוחד.
לסיכום
פריצה לאתר היא כמעט אף פעם לא "מזל רע" – היא שילוב של דלת שנשארה פתוחה (תוסף ישן, סיסמה חלשה) עם תוקף אוטומטי שסורק את כל האינטרנט ומחפש בדיוק אותה. החדשות הטובות: גם הזיהוי וגם ההתאוששות הם תהליכים מסודרים, ואתם לא צריכים לעבור אותם לבד. ככל שפונים מוקדם יותר – הנזק קטן יותר.
חושדים שמשהו לא תקין באתר? אל תחכו. צוותי SPD Hosting זמינים 24/7 בטלפון 03-6221258 או דרך מרכז המדריכים והתמיכה באתר.