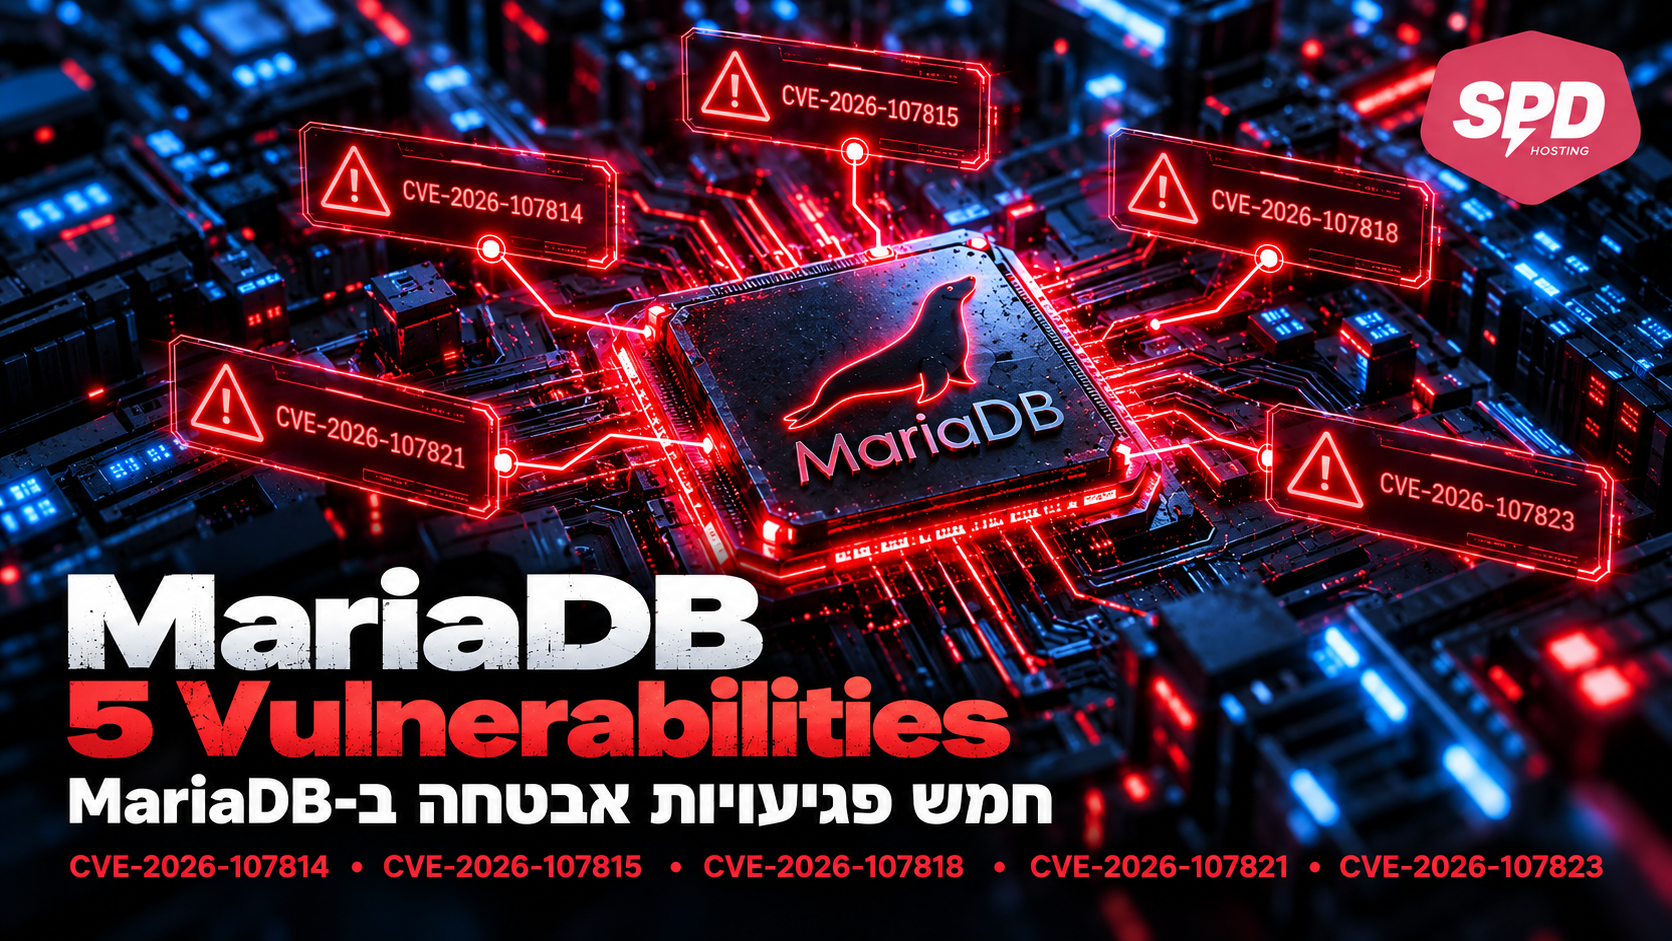
בקצרה: באמצע אוקטובר 2026 פרסמה MariaDB עדכוני אבטחה לסדרת פגיעויות בשרת מסד הנתונים. שש מהן מדורגות בחומרה גבוהה, וחמש מתוכן נוגעות לשרת עצמו (CVSS בין 7.2 ל-8.5). בתנאים מסוימים הן מאפשרות הרצת קוד על השרת או הסלמת הרשאות בתוך מסד הנתונים.
אף אחת מהן לא מאפשרת תקיפה בלי משתמש קיים במסד הנתונים. אבל שלוש מתוך החמש נשענות על הרשאה אחת, FILE, שמוענקת לא פעם בלי שמישהו שם לב.
מה עושים: מעדכנים לגרסה 10.6.28, 10.11.19, 11.4.13, 11.8.9, 12.3.3 או 13.0.2 (לפי הענף שלכם), ובודקים מי מחזיק בהרשאת FILE.
הקדמה: הפעם הפרצה לא מגיעה מהטופס באתר
אני מניח שרובכם, כששומעים "פרצה במסד הנתונים", חושבים על SQL Injection: טופס באתר, גרש במקום הלא נכון, וכל טבלת המשתמשים בחוץ. הפעם התמונה שונה.
הפגיעויות החדשות ב-MariaDB לא מתחילות מגולש אנונימי. הן מתחילות ממשתמש שכבר מחובר למסד הנתונים, ומנצלות את העובדה שמסד הנתונים יודע לקרוא ולכתוב קבצים על השרת עצמו. מכאן הדרך לקבצים שמערכת ההפעלה סומכת עליהם קצרה יותר ממה שנדמה.
ומי יכול להחזיק משתמש כזה? תוקף שהשיג את פרטי ההתחברות מקובץ wp-config.php של אתר שכבר נפרץ. מפתח שקיבל GRANT ALL "רק לבינתיים". או סקריפט התקנה ישן שאף אחד לא בדק אילו הרשאות הוא הגדיר. לכן גם פגיעות שדורשת "משתמש מאומת" שווה התייחסות רצינית.
מה פורסם ומתי
ב-13 באוקטובר 2026 דווח שמתחזקי MariaDB חשפו עשר פגיעויות ברכיבי השרת, באריזת החבילות ללינוקס וב-Connector/C. לפי ההודעות הרשמיות, שש מהן מסווגות בחומרה גבוהה (High) וארבע בינונית (Moderate). אף אחת לא סווגה כקריטית.
ב-16 באוקטובר פרסמה הסוכנות לאבטחת סייבר של סינגפור (CSA) את התראה AL-2026-144, שמתמקדת בחמש הפגיעויות החמורות בשרת. בימים 24–25 באוקטובר פרסמה Amazon עדכוני חבילות MariaDB ל-Amazon Linux 2 ול-Amazon Linux 2023 בדירוג Important.
מתוך שש הפגיעויות שסווגו בחומרה גבוהה, מאמר זה מתמקד בחמש הפגיעויות שמשפיעות על שרת מסד הנתונים MariaDB Server, ושמופיעות בהתראת CSA. הפגיעות השישית מתייחסת לרכיב המחבר החיצוני (Connector/C), ונפרדת מניהול השרת עצמו.
חמש הפגיעויות במבט אחד
| מזהה | ציון CVSS 3.1 | היכן הבעיה | מה התוקף צריך | תוצאה אפשרית |
|---|---|---|---|---|
| CVE-2026-107815 | 8.5 | מנוע האחסון CONNECT (טבלאות מסוג DOS) | משתמש מאומת עם הרשאות נמוכות; ניצול מורכב | קריסה, ואפשרות להרצת קוד |
| CVE-2026-107814 | 8.4 | חבילות RPM: תיקיית הבית של המשתמש mysql | הרשאת FILE, ומנהל שפותח login shell בתור mysql | הרצת קוד בשם חשבון mysql |
| CVE-2026-107818 | 8.4 | התיקייה /run/mysqld | הרשאת FILE, ו-secure-file-priv שמתיר כתיבה לתיקייה | הזרקת משתני סביבה לשירות באתחול הבא |
| CVE-2026-107821 | 8.0 | קבצי הגדרת טבלה .frm | הרשאת FILE, ו-secure-file-priv שמתיר גישה לתיקיית הנתונים | קריסה, קריאה/כתיבה מחוץ לגבולות הזיכרון, ואפשרות להרצת קוד |
| CVE-2026-107823 | 7.2 | פענוח מטא-דאטה של Views | CREATE USER ו-CREATE VIEW WITH GRANT OPTION | הסלמת הרשאות בתוך מסד הנתונים |
CVE-2026-107815: בייט אחד מחוץ לגבול במנוע CONNECT
זו הפגיעות עם הציון הגבוה בסדרה. היא יושבת במנוע האחסון CONNECT, ובאופן ספציפי בטבלאות מסוג DOS. בדיקת גבולות שגויה מאפשרת לכתוב בייט null בודד מעבר לסוף של באפר על המחסנית, בהיסט שהתוקף שולט בו. לפי MariaDB, בסביבות מבוקרות זה עלול להוביל להרצת קוד מרחוק.
שתי הסתייגויות חשובות: הניצול דורש משתמש מאומת (גם אם בהרשאות נמוכות), והוא מסווג כמורכב. מנגד, זו היחידה מבין החמש שלא דורשת הרשאה "חזקה" כמו FILE או CREATE USER. בשרת מסד נתונים משותף, שבו לקוחות רבים מחזיקים משתמשים, זה הופך אותה לרלוונטית במיוחד לספקי האחסון.
CVE-2026-107814: קובץ .bash_profile שמחכה למנהל המערכת
חבילות ה-RPM של MariaDB מגדירות את תיקיית הנתונים כתיקיית הבית של חשבון המערכת mysql. המשמעות: משתמש מסד נתונים עם הרשאת FILE יכול לכתוב לשם קבצי אתחול של ה-shell, כמו .bash_profile. הקוד שבקובץ ירוץ ברגע שמנהל מערכת יפתח login shell בתור המשתמש mysql (למשל עם su - mysql).
זו מלכודת שקטה: התוקף כותב קובץ, ומחכה. חבילות של Debian אינן מושפעות מהפגיעות הזו.
CVE-2026-107818: משתני סביבה מורעלים באתחול הבא
כאן משתמש עם הרשאת FILE יכול ליצור את הקובץ /run/mysqld/wsrep-new-cluster, בתנאי שהגדרת secure-file-priv מתירה כתיבה לתיקייה /run/mysqld. בפעם הבאה שהשירות יאותחל, הוא יקרא את הקובץ כקובץ משתני סביבה, כשהתוכן שלו בשליטת התוקף.
שימו לב: הרצה בקונטיינר שלא פותח login shell מצמצמת את הסיכון של 107814, אבל לא משפיעה על 107818.
CVE-2026-107821: קובץ .frm מזויף בתיקיית הנתונים
קבצי .frm הם קבצים בינאריים שמתארים את מבנה הטבלה. MariaDB לא בדקה אותם מספיק. תוקף שמצליח להניח קובץ כזה, מעוצב בכוונה, בתיקיית הנתונים, יכול לגרום לקריסת השרת, לקריאה או כתיבה מחוץ לגבולות הזיכרון, ובמקרים מסוימים להרצת קוד.
התנאים: הרשאת FILE, והגדרת secure-file-priv שמאפשרת גישה לתיקיית מסד הנתונים.
CVE-2026-107823: שם משתמש שהופך למטא-דאטה של אבטחה
הפגיעות הזו קיבלה את הציון הנמוך בסדרה, 7.2, אבל המנגנון שלה מעניין. משתמש עם ההרשאות CREATE USER ו-CREATE VIEW WITH GRANT OPTION יכול ליצור שם משתמש מעוצב שמכיל מטא-דאטה נוספת של View. המפענח של MariaDB מפרש חלק משם המשתמש כמטא-דאטה של אבטחה, וזה עלול להוביל להסלמת הרשאות בתוך מסד הנתונים.
מדובר בהרשאות ניהוליות, ולכן זה בעיקר תרחיש של "משתמש עם חלק מהמפתחות שמשיג את כולם".
הרשאת FILE: הדלת שנשארה פתוחה
שלוש מתוך חמש הפגיעויות (107814, 107818 ו-107821) עוברות דרך אותה הרשאה. הרשאת FILE מאפשרת למשתמש במסד הנתונים לקרוא ולכתוב קבצים על השרת, בהרשאות של תהליך מסד הנתונים. זה מה שמאחורי פקודות כמו SELECT ... INTO OUTFILE, LOAD DATA INFILE והפונקציה LOAD_FILE().
מה שמגביל את ההרשאה הזו הוא המשתנה secure_file_priv. כשהוא מצביע על תיקייה ייעודית, הקריאה והכתיבה מוגבלות אליה. כשהוא ריק, אין הגבלה על התיקיות שתהליך מסד הנתונים יכול לכתוב אליהן. בשילוב עם הפגיעויות האלה, הרשאת FILE בלי secure_file_priv מוגדר היא בפועל יכולת לכתוב קבצים שהשרת סומך עליהם.
האם זה נוגע לאתר הוורדפרס שלכם?
התשובה תלויה בעיקר בשאלה מי מנהל את שרת מסד הנתונים.
אחסון משותף או מנוהל: לוחות הבקרה יוצרים בדרך כלל משתמש עם הרשאות על מסד הנתונים של האתר בלבד. הרשאת FILE היא הרשאה גלובלית, כלומר אפשר להעניק אותה רק ברמת *.*. לכן GRANT ALL ON wp_db.* לא כולל אותה. האחריות לעדכון השרת עצמו היא של ספק האחסון, ושווה לשאול אותו בכתב אם העדכון הותקן.
שרת VPS או שרת ייעודי בניהול עצמי: כאן הסיכון גבוה יותר. מדריכי התקנה רבים ממליצים על GRANT ALL PRIVILEGES ON *.*, וזה כולל את FILE. אם הסיסמה של המשתמש הזה יושבת ב-wp-config.php, פריצה לאתר יכולה להפוך לנקודת פתיחה לשרת כולו.
לגבי 107815: הפגיעות רלוונטית רק אם מנוע CONNECT טעון. בהתקנות רבות הוא מגיע כחבילה נפרדת, אבל אל תניחו. בדקו (הפקודה בהמשך).
אם אינכם בטוחים באיזה מנוע בסיס נתונים נכון להשתמש, מומלץ לקרוא את המדריך המקיף שלנו: MySQL או MariaDB? ואיזו ארכיטקטורה באמת מתאימה לכם.
גרסאות פגיעות וגרסאות מתוקנות
| ענף | גרסאות פגיעות | עדכנו לגרסה |
|---|---|---|
| 10.6 | 10.6.1 – 10.6.27 | 10.6.28 |
| 10.11 | 10.11.1 – 10.11.18 | 10.11.19 |
| 11.4 | 11.4.1 – 11.4.12 | 11.4.13 |
| 11.8 | 11.8.1 – 11.8.8 | 11.8.9 |
| 12.3 | 12.3.1 – 12.3.2 | 12.3.3 |
| 13.0 | 13.0.1 | 13.0.2 |
חשוב לדעת: הפצות לינוקס מסוימות מכניסות תיקוני אבטחה לחבילות שלהן בלי לשנות את מספר הגרסה של MariaDB. אם אתם משתמשים בחבילה של ההפצה (ולא במאגר הרשמי של MariaDB), בדקו את הודעת האבטחה של ההפצה ולא רק את מספר הגרסה.
מה עושים עכשיו: צ'קליסט של 8 צעדים
הפקודות הבאות מיועדות למי שמנהל את השרת בעצמו. לפני כל עדכון, ודאו שיש לכם גיבוי עדכני של מסדי הנתונים.
1. בדקו איזו גרסה רצה אצלכם
SELECT VERSION();2. עדכנו את MariaDB
דרך מנהל החבילות של ההפצה. לדוגמה:
# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade mariadb-server

# RHEL / AlmaLinux / Rocky - שדרוג עבור מאגר MariaDB הרשמי:
sudo dnf upgrade 'MariaDB-*'

# RHEL / AlmaLinux / Rocky - שדרוג עבור חבילות ההפצה המקוריות של מערכת ההפעלה:
sudo dnf upgrade mariadb mariadb-server

# אתחול השירות ובדיקת הגרסה
sudo systemctl restart mariadb
mariadb -e "SELECT VERSION();"
3. בדקו מי מחזיק בהרשאת FILE
SELECT GRANTEE
FROM information_schema.USER_PRIVILEGES
WHERE PRIVILEGE_TYPE = 'FILE';
כל משתמש אפליקציה (וורדפרס, Magento וכו') שמופיע ברשימה הוא מועמד להסרת ההרשאה:
REVOKE FILE ON *.* FROM 'app_user'@'localhost';4. הגבילו את secure_file_priv
SHOW GLOBAL VARIABLES LIKE 'secure_file_priv';אם הערך ריק, הגדירו תיקייה ייעודית שאינה תיקיית הנתונים ואינה /run/mysqld. מדובר במשתנה שנקרא רק בעליית השירות, ולכן נדרש אתחול:
# /etc/my.cnf.d/server.cnf  (או הקובץ המקביל בהפצה שלכם)
[mysqld]
secure_file_priv = /var/lib/mysql-files
5. בדקו אם מנוע CONNECT טעון
SELECT ENGINE, SUPPORT
FROM information_schema.ENGINES
WHERE ENGINE = 'CONNECT';

-- לפני הסרה: האם יש טבלאות שמשתמשות בו?
SELECT TABLE_SCHEMA, TABLE_NAME
FROM information_schema.TABLES
WHERE ENGINE = 'CONNECT';

-- אם אין שימוש, נטרול זמני ברמת ה-SQL:
UNINSTALL SONAME 'ha_connect';
חשוב: כדי למנוע את טעינת המודול מחדש לאחר אתחול שרת, יש להסיר את חבילת המנוע ברמת מערכת ההפעלה (למשל: sudo apt purge mariadb-plugin-connect או sudo dnf remove MariaDB-connect-engine), או לוודא שאין שורת plugin-load-add=ha_connect בקבצי ההגדרה של השרת (my.cnf והקבצים שנטענים ממנו):
sudo grep -rn 'ha_connect' /etc/my.cnf /etc/my.cnf.d/ /etc/mysql/ 2>/dev/null6. בדקו מי יכול ליצור משתמשים ולהעניק CREATE VIEW
SELECT GRANTEE, PRIVILEGE_TYPE, IS_GRANTABLE
FROM information_schema.USER_PRIVILEGES
WHERE PRIVILEGE_TYPE = 'CREATE USER'
   OR (PRIVILEGE_TYPE = 'CREATE VIEW' AND IS_GRANTABLE = 'YES');

SELECT GRANTEE, TABLE_SCHEMA
FROM information_schema.SCHEMA_PRIVILEGES
WHERE PRIVILEGE_TYPE = 'CREATE VIEW' AND IS_GRANTABLE = 'YES';
7. חפשו עקבות של קבצים שלא אתם יצרתם
# תיקיית הבית של חשבון mysql
getent passwd mysql | cut -d: -f6

# קבצי אתחול shell בתיקיית הבית (.bash_profile, .bashrc, .profile)
sudo find "$(getent passwd mysql | cut -d: -f6)" -maxdepth 1 -name '.*' -type f -ls

# קבצים בתיקיית הריצה של השירות
sudo ls -la /run/mysqld/
יש לוודא כי לא בוצעו שינויים בקובץ ~mysql/.bash_profile או בסביבת הריצה של חשבון המערכת mysql.
קובץ .bash_profile בתיקיית הנתונים, או קובץ wsrep-new-cluster שאתם לא יצרתם, הם סיבה לעצור ולחקור לפני שממשיכים.
8. אל תפתחו login shell בתור mysql עד שסיימתם
עד שהשרת מעודכן ועד שבדקתם את צעד 7, הימנעו מ-su - mysql או מכל כניסה אחרת שטוענת את קבצי האתחול של החשבון.
מה המשמעות עבור לקוחות SPD?
אנו ב-SPD עוקבים באופן רציף אחר פרסומי אבטחה ועדכוני פגיעות ברחבי הרשת. בשרתי האחסון המשותף והשרתים המנוהלים על ידי צוות התשתיות שלנו, עדכוני האבטחה והבדיקות הנדרשות מבוצעים באופן יזום ושוטף, תוך וידוא כי מנגנוני הגנה היקפיים דוגמת secure_file_priv והגבלת הרשאות גלובליות מיושמים כברירת מחדל.
במידה שאתם מנהלים שרת VPS או שרת ייעודי בניהול עצמי (Unmanaged), האחריות על עדכון גרסת ה-MariaDB והקשחת ההגדרות חלה עליכם. אנו ממליצים לבצע גיבוי מלא של בסיסי הנתונים לפני הרצת פקודות השדרוג, ובמידת הצורך צוות התמיכה הטכנית של SPD זמין לסייע לכם באבחון הגרסה ובמענה לשאלות בנושא תאימות המערכת.
שורה תחתונה
אף אחת מחמש הפגיעויות לא מאפשרת לגולש אנונימי לפרוץ לשרת. כולן דורשות משתמש במסד הנתונים, ורובן דורשות הרשאות שלא אמורות להיות בידי משתמש של אפליקציה. אבל זה בדיוק העניין: הרשאות "זמניות" נוטות להישאר, וסיסמאות של מסד נתונים יושבות בקבצי הגדרות של אתרים שנפרצים כל יום.
עדכון הגרסה סוגר את הפגיעויות. הסרת הרשאת FILE מכל מי שלא צריך אותה, והגדרה נכונה של secure_file_priv, סוגרות את הדלת גם לפגיעות הבאה מאותה משפחה.
שאלות נפוצות
אם אעדכן את וורדפרס והתוספים, זה יפתור את הבעיה?
לא. הפגיעויות נמצאות בשרת מסד הנתונים MariaDB, לא בוורדפרס. עדכון של וורדפרס או של תוספים לא משנה את גרסת MariaDB על השרת.
אני משתמש ב-MySQL ולא ב-MariaDB. אני מושפע?
לא. הפגיעויות נמצאות בקוד של MariaDB Server, וההתראות מתייחסות אליו בלבד. MySQL של Oracle הוא מוצר נפרד, והוא לא מופיע ברשימת המוצרים המושפעים.
האם הפגיעויות מנוצלות בשטח?
בהתראה של CSA ובדיווחים שסקרנו לא צוין ניצול פעיל. זו לא סיבה לדחות את העדכון, במיוחד בשרתים שבהם משתמשי אפליקציה מחזיקים בהרשאת FILE.
השרת שלי רץ על Debian או Ubuntu. זה רלוונטי?
פגיעות 107814 לא משפיעה על חבילות Debian. ארבע הפגיעויות האחרות תלויות בגרסה ולא בהפצה, לכן בדקו את הגרסה ואת הודעות האבטחה של ההפצה שלכם.
מקורות
- CSA Singapore, התראה AL-2026-144 (16.10.2026): csa.gov.sg
- הודעות האבטחה של MariaDB ב-GitHub: github.com/MariaDB/server/security/advisories
- הודעת אבטחה GHSA-m5gf-432r-g5jw: github.com
- NVD: CVE-2026-107814, CVE-2026-107815, CVE-2026-107818, CVE-2026-107821, CVE-2026-107823