בקצרה: ב-17 בנובמבר 2026 נחשפה פגיעות חמורה בליבת Java עצמה, שקיבלה את המזהה CVE-2026-114938 ואת הכינויים Java4Shell ו-Java2Shell.
מחרוזת Base64 פגומה, עם סימן "=" במקום הלא נכון, גורמת ל-Java לכתוב נתונים מחוץ לגבולות הזיכרון שהוקצה לה. חוקרים הראו שאפשר להפוך את זה להרצת קוד מרחוק במוצרים מוכרים כמו Jenkins, Jira, Confluence ו-Keycloak, לפעמים בלי שום הזדהות.
הפגיעות מתעוררת רק בשילוב של שלושה תנאים: גרסת Java מודרנית, מעבד x86 חדש עם תמיכה ב-AVX-512, ואפליקציה שמפענחת Base64 שמגיע מבחוץ.
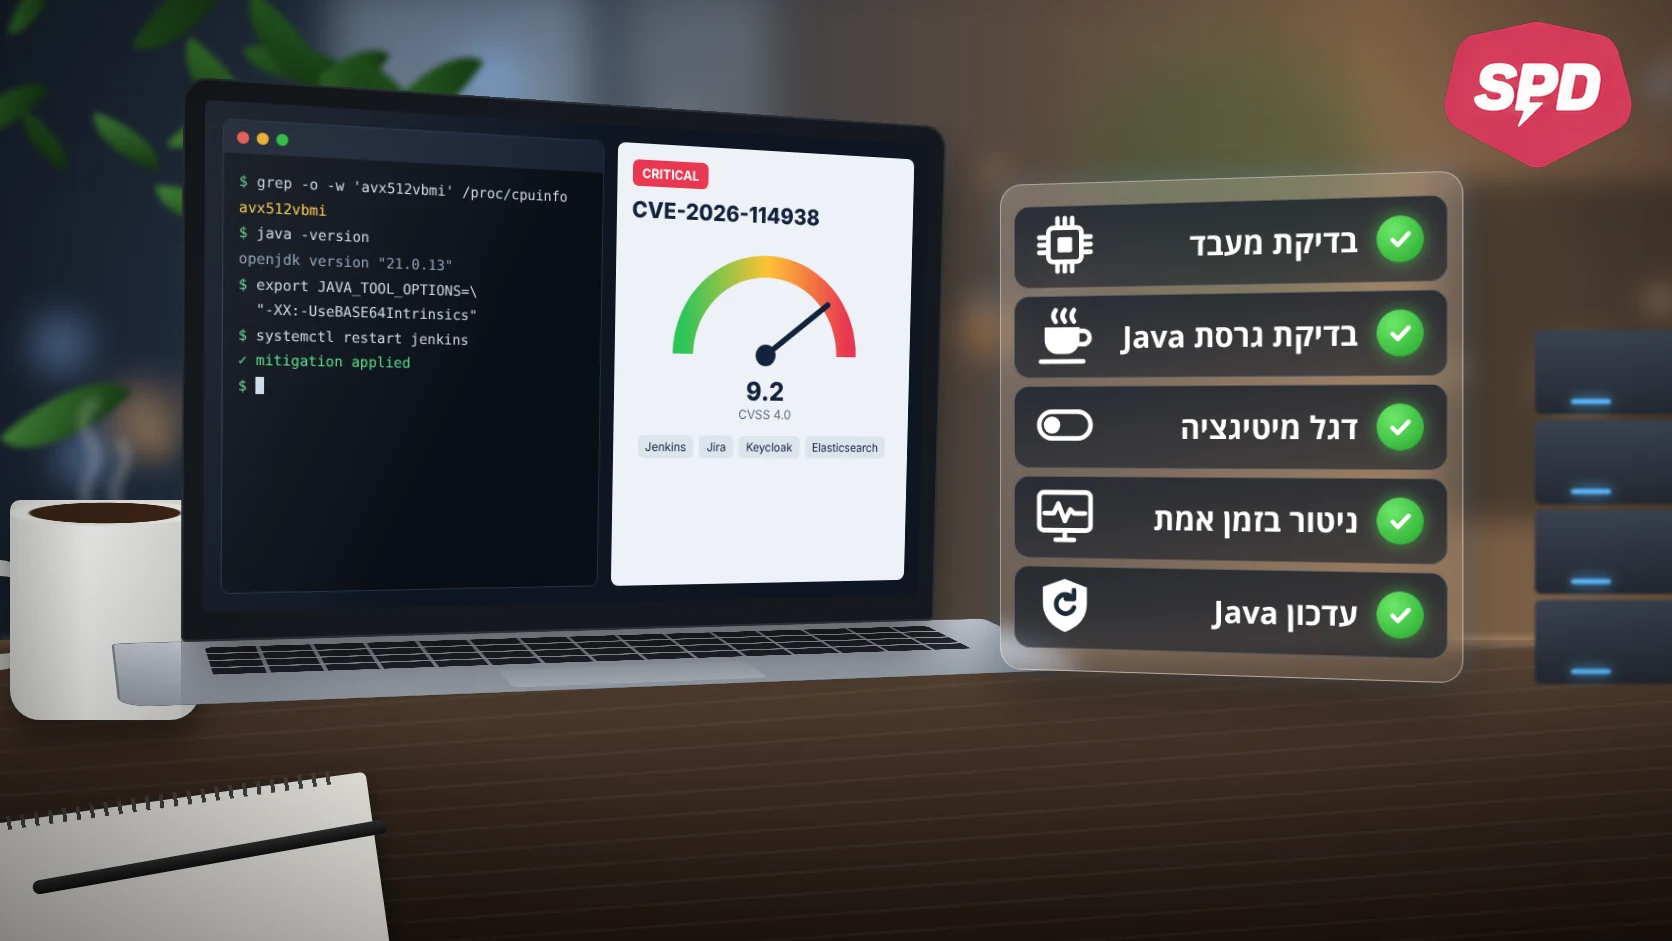
ב-SPD הגדרנו את המיטיגציה המומלצת בשרתים המנוהלים שבהם יש מעבדי AVX-512, והפעלנו ניטור בזמן אמת על כלל השרתים המנוהלים.
הקדמה: חמש שנים אחרי Log4Shell, Java שוב בכותרות
מי שעבד בתחום בדצמבר 2021 זוכר את Log4Shell: ספריית לוגים תמימה שהפכה בן לילה לאחת הפרצות הרחבות בהיסטוריה של האינטרנט. השם Java4Shell נבחר בכוונה כדי להזכיר אותה, אבל יש הבדל מהותי אחד.
Log4Shell ישבה בספרייה. מספיק היה לעדכן את הספרייה. Java2Shell יושבת במכונה הווירטואלית של Java עצמה, ה-JVM. כלומר, עדכון האפליקציה לא פותר כלום. מה שצריך לטפל בו הוא סביבת הריצה שמתחתיה.
ויש כאן עוד טוויסט מעניין: הפגיעות לא קיימת בכל שרת. היא מופיעה דווקא בשרתים החדשים והחזקים יותר, אלה עם מעבדים מהדורות האחרונות. במילים אחרות, השדרוג של החומרה הוא מה שפותח את הדלת.
מה זה Java2Shell, בשפה פשוטה
Base64 היא שיטה להפוך מידע בינארי לטקסט. היא נמצאת כמעט בכל מקום: בכותרות הזדהות של HTTP, בטוקנים מסוג JWT, בהעלאת קבצים ובהודעות בין מערכות. חשוב לשים לב שהפענוח הזה קורה לרוב לפני שהמערכת בכלל יודעת מי שלח את הבקשה.
כדי להאיץ פעולות נפוצות, ה-JVM יודע להחליף קוד Java רגיל בגרסה ייעודית כתובה ישירות בשפת מכונה, שמותאמת למעבד הספציפי. במעבדים שתומכים בערכת הפקודות AVX-512 VBMI, פענוח Base64 עובר במסלול מהיר כזה. זה מצוין לביצועים, אבל במסלול הזה בדיקות הגבולות הרגילות של Java לא רצות.
הבאג נמצא בטיפול בסוף המחרוזת. כשהקלט מסתיים בתו "=" שלא במקום, החישוב של כמה בתים נשאר לכתוב יוצא שלילי, ובגלל אופן הפעולה של פקודת המעבד, המספר השלילי מתפרש כ"כתוב הכול". התוצאה: במקום לכתוב אפס בתים, המעבד כותב 64.

בדוגמה שפרסמו החוקרים, Java מקצה מערך של 50 בתים לפלט. הכתיבה השגויה מתחילה בבית ה-48: שני בתים נוחתים בתוך המערך (בצהוב), ו-62 נשפכים אל האובייקט הבא בזיכרון.
ה-JVM אמנם דוחה את הקלט הפגום וזורק שגיאה, אבל רק אחרי שהכתיבה כבר בוצעה. התוקף לא שולט במה שנכתב, אבל הוא כן יכול להשפיע על איפה זה נוחת. לפי ניתוח של צוות המחקר של JFrog, החוקרים שמצאו את הבאג ניצלו את זה כדי להגדיל את שדה האורך של מערכים סמוכים, לקרוא זיכרון שלא אמור להיחשף (כמו מפתחות וטוקנים), ובסופו של דבר להגיע להרצת קוד.
מי באמת בסיכון? שלושה תנאים שחייבים להתקיים יחד
החדשות הטובות הן שהפגיעות מצריכה שילוב די ספציפי. אם אחד התנאים לא מתקיים, אי אפשר להפעיל אותה על אותו שרת:
- גרסת Java מושפעת: OpenJDK בענפים 17 (מגרסה 17.0.6 והלאה), 21, 25 ו-27, וכל ההפצות שנבנות ממנו, כמו Oracle Java SE, Temurin, Amazon Corretto, Azul Zulu ו-Red Hat OpenJDK. גרסאות סטנדרטיות של Java 8 ו-11 אינן מושפעות.
- מעבד x86-64 עם AVX-512 VBMI: בפועל מדובר במעבדי Intel Xeon מדור Ice Lake ואילך, או AMD מדור Zen 4 ואילך. שרתי ARM (כמו AWS Graviton) אינם מושפעים.
- אפליקציה שמפענחת Base64 מבחוץ: כותרות Basic Auth, טוקני JWT, העלאות קבצים, הודעות רשת. זה נפוץ מאוד, ולכן התנאי הזה מתקיים כמעט תמיד.
הגרסאות המתוקנות
| ענף Java | גרסאות מושפעות | גרסה מתוקנת |
|---|---|---|
| 17 | מ-17.0.6 ועד 17.0.21.0.3 | 17.0.21.1 |
| 21 | עד 21.0.13.0.3 | 21.0.13.1 |
| 25 | עד 25.0.5.0.3 | 25.0.5.1 |
| 27 | עד 27.0.1.0.3 | 27.0.1.1 |
לענפים שאינם נתמכים עוד (18 עד 20, 22 עד 24 ו-26) לא יצא תיקון, ולכן ההמלצה היא לעבור לאחד הענפים הנתמכים.
כמה זה חמור?
תלוי את מי שואלים. החוקרים מחברת Calif, שגילו את הפגיעות, דירגו אותה 9.2 (קריטית) לפי CVSS 4.0. Oracle דירגה אותה 8.1 (גבוהה) לפי CVSS 3.1, בעיקר כי ניצול אמין שלה מורכב: אין "פיילוד" אחד שעובד בכל מקום, וכל אפליקציה דורשת שרשרת ניצול משלה.
ובכל זאת, לפי הדיווחים, החוקרים הדגימו הרצת קוד ללא הזדהות ב-Keycloak, Jira, Confluence, JFrog Artifactory, Jenkins ו-PingFederate בהגדרות ברירת המחדל שלהם, והרצת קוד אחרי הזדהות ב-Apache Kafka, Apache Solr, Elasticsearch ועוד. לפי מה שפורסם עד 18 בנובמבר, לא אומת ניצול בשטח, אבל רשות הסייבר האמריקאית CISA קראה לעדכן מיד.
רגע, אבל יש לי אתר וורדפרס. זה נוגע אליי?
תשובה כנה: ברוב המקרים, ישירות, לא. וורדפרס, WooCommerce, ג'ומלה ורוב מערכות ניהול התוכן רצות על PHP, לא על Java. עדכון של וורדפרס או של תוספים לא קשור לפגיעות הזו בכלל.
אבל הרבה עסקים מריצים לצד האתר רכיבים מבוססי Java בלי לשים לב:
- חנויות Magento: מנוע החיפוש שלהן רץ על Elasticsearch או OpenSearch, ושניהם מבוססי Java.
- צוותי פיתוח: Jenkins לבניית קוד, Jira ו-Confluence לניהול משימות ותיעוד.
- מערכות הזדהות: Keycloak ומערכות SSO אחרות, שמפענחות טוקנים מכל משתמש שמנסה להתחבר.
- תשתיות נתונים: Kafka, Solr ושירותי Backend שנכתבו בתוך הארגון.
ונקודה שקל לפספס: הרבה מוצרים מגיעים עם Java ארוזה בפנים. עדכון של מערכת ההפעלה לא נוגע ב-Java כזו, ולכן צריך לבדוק כל מוצר וכל קונטיינר בנפרד.
מה עשינו ב-SPD
עם פרסום הפגיעות, צוותי הסייבר והתשתיות שלנו מיפו את השרתים המנוהלים ובדקו איפה מתקיים השילוב המסוכן של Java מושפעת ומעבד עם AVX-512. על בסיס המיפוי הזה ביצענו שני צעדים:
- מיטיגציה בשרתי AVX-512: בשרתים המנוהלים שבהם המעבד תומך ב-AVX-512, הגדרנו את דגל ההפעלה
-XX:-UseBASE64Intrinsics. הדגל מבטל את המסלול המהיר והפגיע של פענוח Base64 בלבד, ומחזיר את הפענוח למימוש הרגיל והבטוח של Java. זו גם האפשרות ש-Red Hat מגדירה כמועדפת, כי היא משאירה את שאר האופטימיזציות של המעבד פעילות. - ניטור בזמן אמת: הגדרנו ניטור בזמן אמת על כלל השרתים המנוהלים, כדי לזהות במהירות סימנים חריגים שעשויים להעיד על ניסיונות ניצול.
חשוב לנו להיות שקופים: צעדים אלה נועדו לצמצם את החשיפה עד שגרסאות Java מתוקנות יותקנו בכל מקום שבו הן נדרשות. הם לא מחליפים עדכון של סביבת הריצה, ואינם חלים על רכיבים, אפליקציות או שרתים שאינם בניהולנו.
מנהלים שרת בעצמכם? כך בודקים
אם יש לכם שרת VPS או שרת ייעודי שאתם מנהלים לבד, הנה הבדיקה הבסיסית. קודם כול, האם המעבד בכלל תומך במסלול הפגיע:
grep -o -w 'avx512vbmi' /proc/cpuinfo | head -1אם הפקודה לא מחזירה כלום, המעבד לא מריץ את הקוד הפגיע. אם היא מחזירה avx512vbmi, בדקו את גרסת ה-Java:
java -versionאם הגרסה בטווח המושפע ואין לכם אפשרות לעדכן מיד, הוסיפו את הדגל לאפשרויות ההפעלה של ה-JVM והפעילו מחדש את השירות. דרך כללית אחת היא משתנה סביבה:
export JAVA_TOOL_OPTIONS="-XX:-UseBASE64Intrinsics"בכל מוצר יש מקום אחר להגדיר את זה (למשל JAVA_OPTS ב-Jenkins, או קובץ jvm.options ב-Elasticsearch), ולכן מומלץ לעבור על ההנחיות הרשמיות של היצרן. אחרי ההפעלה מחדש, ודאו שהדגל אכן נטען.
כמה דברים שכדאי לזכור:
- הפתרון האמיתי הוא עדכון Java לגרסה מתוקנת, ברגע שההפצה שלכם משחררת אותה. הדגל הוא פתרון ביניים.
- אל תשתמשו בדגל
-XX:UseAVX=2על שרתי ARM. זה דגל של x86 בלבד, ועל מעבדים אחרים ה-JVM פשוט לא יעלה. - קונטיינרים זזים בין שרתים. אותו Image יכול להיות בטוח על שרת אחד ופגיע על שרת חדש יותר. בדיקת מעבד "נקייה" היא סיבה לתעדף, לא סיבה לסגור את הנושא.
- עקבו אחרי הביצועים. ביטול האופטימיזציה עלול להאט מעט עומסים שמפענחים הרבה Base64, ולכן כדאי לנטר את האפליקציה אחרי השינוי.
שאלות נפוצות על Java2Shell
האם Java2Shell ו-Java4Shell הן אותה פגיעות?
כן. שני השמות מתייחסים ל-CVE-2026-114938. Java4Shell הוא השם שנתנו החוקרים ונפוץ יותר, Java2Shell מופיע בחלק מהפרסומים.
האם האתר שלי בוורדפרס חשוף?
וורדפרס רצה על PHP ולכן אינה מושפעת ישירות. אם על אותו שרת רצים גם שירותים מבוססי Java, כמו Elasticsearch או Jenkins, הם אלה שצריך לבדוק.
יש לי Java 8 או Java 11. אני צריך לעשות משהו?
גרסאות סטנדרטיות של Java 8 ו-11 אינן כוללות את המפענח הפגיע. חריג אחד שדווח הוא Oracle Java 8 Enterprise Performance Pack, שכן מושפע.
מה ההבדל בין זה לבין Log4Shell?
Log4Shell הייתה בספרייה שהאפליקציה טוענת. Java2Shell נמצאת בסביבת הריצה של Java עצמה, ולכן עדכון האפליקציה לא מספיק וצריך לעדכן את ה-JVM.
האם הפגיעות כבר מנוצלת בפועל?
לפי הדיווחים שפורסמו עד 18 בנובמבר 2026, לא אומת ניצול בשטח. מכיוון שהפרטים הטכניים כבר פומביים, ההנחה הבטוחה היא שניסיונות ניצול הם רק שאלה של זמן.
השורה התחתונה
Java2Shell היא תזכורת לכך שגם שפה "בטוחה לזיכרון" רצה על תשתית שאינה כזו, ושלפעמים דווקא החומרה החדשה היא זו שחושפת את הבאג. אצלנו, הטיפול בה מתחיל במיפוי, ממשיך במיטיגציה ממוקדת ונשען על ניטור רציף.
יש לכם שאלות לגבי השרת שלכם, או שאתם לא בטוחים אם אחד הרכיבים שלכם מבוסס Java? צוות התמיכה של SPD זמין לבדוק את זה יחד איתכם.
המידע במאמר זה נועד להסברה כללית בלבד, ומבוסס על פרסומים ציבוריים של היצרנים וחוקרי האבטחה נכון למועד כתיבתו. המידע עשוי להשתנות ככל שיתפרסמו עדכונים נוספים. אין במאמר כדי להוות ייעוץ מקצועי, התחייבות או הבטחה לחסינות מפני ניצול הפגיעות. האחריות לעדכון ולאבטחה של רכיבים, אפליקציות ושרתים שאינם בניהול SPD חלה על בעליהם.