רוב הארגונים משקיעים מאמצים רבים בהגנה על סיסמאות, אך שוכחים ששם המשתמש עצמו הוא כבר חצי מהעבודה של התוקף. אם האתר שלכם חושף — במפורש או ברמז — אילו שמות משתמש קיימים במערכת, נתתם למי שתוקף אתכם רשימת יעדים מדויקת עוד לפני שהתחיל. במאמר הזה נסביר מהי מתקפת User Enumeration, למה דווקא ה-REST API הוא נקודת התורפה השקטה, ומה עושים כדי לסגור את הפרצה.
מהי User Enumeration
User Enumeration היא טכניקה שבה תוקף מזהה אילו חשבונות משתמש קיימים במערכת, בלי לדעת עדיין את הסיסמאות. המערכת לא "מוסרת" רשימה במפורש — התוקף מסיק זאת מהתנהגות שונה של השרת בין משתמש קיים למשתמש שאינו קיים.
ההבדל יכול להיות עדין מאוד: הודעת שגיאה שונה, קוד סטטוס HTTP אחר, מבנה תשובה שונה, או אפילו הבדל של אלפיות שנייה בזמן התגובה. כל אחד מאלה מספיק כדי לענות על השאלה "האם המשתמש הזה קיים?" — וזה בדיוק מה שהתוקף צריך.
למה דווקא ה-REST API
ממשקי REST API נבנו כדי להיות צפויים, עקביים ונוחים לצריכה אוטומטית. אלה תכונות מצוינות למפתחים — ובדיוק אותן תכונות הופכות אותם לכלי מושלם עבור תוקף. ה-API מחזיר תשובות מובנות (בדרך כלל JSON), קל לפנות אליו בלולאה של אלפי בקשות, ולעיתים קרובות הוא פחות מנוטר מממשק ההתחברות הגרפי של האתר.
הבעיה מחריפה כשה-API נבנה בנפרד מהאתר הראשי, על ידי צוות אחר או בשלב מאוחר יותר. הבקרות שהוטמעו בטופס ההתחברות הרגיל פשוט לא תמיד עוברות ל-endpoints של ה-API.
הדרכים הנפוצות שבהן ה-API מסגיר שמות משתמש
1. Endpoints שמחזירים רשימות משתמשים כברירת מחדל
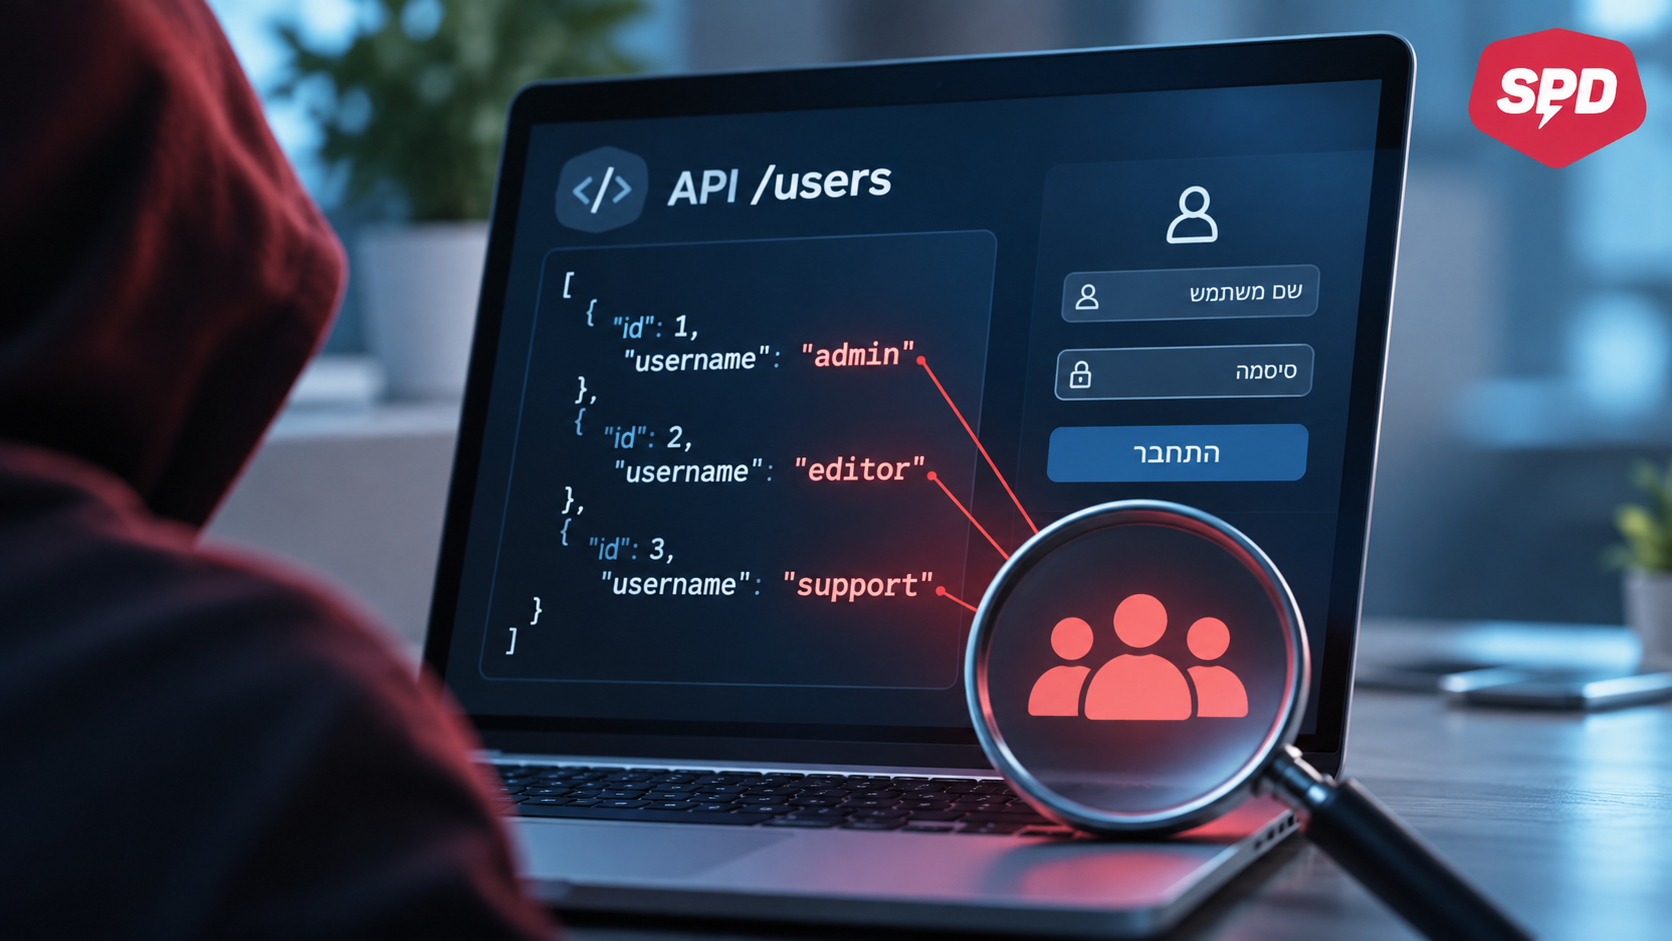
הדוגמה הידועה ביותר היא ה-REST API של WordPress, שחושף כברירת מחדל את רשימת המחברים דרך endpoint פשוט:
GET /wp-json/wp/v2/usersללא הגדרה מתאימה, כל אורח אנונימי מקבל בתגובה מבנה JSON עם שמות המשתמש (slug), השמות המלאים ומזהי המשתמש — בלי צורך בשום הרשאה. תבניות דומות קיימות במערכות רבות: endpoints של /api/users, /api/profiles או /api/members שנחשפו בטעות בלי בקרת גישה.
2. הודעות שגיאה שונות בהתחברות
זו הקלאסיקה. כאשר ה-API מחזיר הודעה אחת עבור משתמש לא קיים והודעה אחרת עבור סיסמה שגויה, התוקף מבחין מיד בהבדל:
// משתמש לא קיים
{ "error": "אין משתמש עם כתובת המייל הזו" }

// משתמש קיים, סיסמה שגויה
{ "error": "הסיסמה שגויה" }
מבחינת התוקף, כל תשובה מהסוג השני היא אישור: החשבון הזה קיים.
3. תהליך שחזור סיסמה
endpoint של "שכחתי סיסמה" הוא חשוד קבוע. אם המערכת מגיבה בהודעה "נשלח אליך מייל לאיפוס" רק כשהמשתמש קיים, ובהודעה "לא נמצאה כתובת כזו" כשהוא לא — קיבלנו שוב מנגנון אימות מושלם עבור התוקף.
4. תהליך ההרשמה
טופסי הרשמה ו-endpoints של יצירת חשבון מדליפים מידע כשהם מחזירים "כתובת המייל כבר רשומה במערכת". זו הודעה נוחה למשתמש לגיטימי — ומתנה לתוקף, שיכול לבדוק שיטתית אילו כתובות כבר קיימות.
5. הבדלים עקיפים: קודי סטטוס וזמני תגובה
גם כשההודעה זהה, המערכת עלולה להסגיר את עצמה בדרכים אחרות: קוד סטטוס 200 מול 404, אורך תשובה שונה, או הבדל עקבי בזמן התגובה (timing attack). למשל, כאשר סיסמה של משתמש קיים עוברת תהליך hashing יקר, בעוד משתמש לא קיים מדלג עליו — נוצר הבדל זמנים מדיד שהתוקף יכול לנצל.
למה זה מסוכן
רשימת שמות משתמש תקפים היא נקודת פתיחה, לא הסוף. עם הרשימה ביד, התוקף יכול:
- להריץ Credential Stuffing — לנסות סיסמאות שדלפו ממאגרים אחרים מול חשבונות שהוא כבר יודע שקיימים, במקום לירות באוויר. כאן, אגב, נכנסת לתמונה גם היגיינת סיסמאות — כתבנו על זה בהרחבה בפוסט סיסמאות חזקות – קו ההגנה הראשון.
- לבצע Brute Force ממוקד — לרכז את המאמץ בחשבונות אמיתיים, מה שמגדיל דרמטית את סיכויי ההצלחה ומקטין את הרעש.
- לתכנן Phishing מדויק — לפנות באופן אישי לכתובות ולשמות שאומתו כקיימים בארגון.
- לזהות חשבונות בעלי הרשאות — כמו admin, ולמקד בהם את ההתקפה.
במילים אחרות, User Enumeration הופכת מתקפה "עיוורת" למתקפה מכוונת.
איך בודקים אם אתם חשופים
בדיקה בסיסית לא דורשת כלים מתוחכמים, אלא שיטתיות:
- מפו את ה-endpoints הקשורים לזהות: התחברות, הרשמה, שחזור סיסמה, פרופיל משתמש וכל endpoint שמחזיר רשימות.
- השוו תגובות בין קלט של משתמש קיים לקלט של משתמש בדוי. בדקו לא רק את גוף ההודעה, אלא גם את קוד הסטטוס, את הכותרות (headers) ואת אורך התשובה.
- מדדו זמני תגובה לאורך מספר בקשות כדי לזהות הבדלים עקביים.
- בדקו endpoints "שכוחים" — גרסאות ישנות של ה-API (
/api/v1/), סביבות בדיקה שנחשפו, או שירותי צד שלישי שמחוברים למערכת.
אם אתם עובדים עם WordPress, בדקו קודם כול את /wp-json/wp/v2/users — זו אחת הפרצות הנפוצות ביותר ובין הקלות ביותר לתיקון. אצל לקוחות הוורדפרס המנוהל של SPD, ה-endpoint הזה נחסם כחלק מהקשחת ברירת המחדל — עוד לפני שהאתר עולה לאוויר.
איך מתגוננים
המפתח הוא עקביות: הגיבו באופן זהה בין אם המשתמש קיים ובין אם לא.
- הודעות שגיאה אחידות. החזירו הודעה גנרית אחת בכל תרחיש כשל התחברות, למשל: "שם המשתמש או הסיסמה שגויים." אותה הודעה, אותו קוד סטטוס, בכל מקרה.
- תגובה אחידה בשחזור סיסמה ובהרשמה. הודיעו תמיד "אם הכתובת קיימת במערכת, נשלח אליה מייל" — בלי לחשוף אם היא באמת קיימת.
- נטרלו הבדלי זמנים. ודאו שהנתיב עבור משתמש לא קיים עובר את אותה עבודה חישובית (או השהיה אחידה) כמו הנתיב עבור משתמש קיים.
- הגבילו קצב בקשות (Rate Limiting). חסמו כתובות IP או מפתחות API שמבצעים ריבוי בקשות זהות בזמן קצר, והוסיפו CAPTCHA היכן שרלוונטי. WAF מנוהל — כמו זה שרץ על כל התשתית שלנו — מזהה וחוסם דפוסי enumeration באופן אוטומטי, עוד לפני שהבקשות מגיעות לאפליקציה.
- הגנו על endpoints שמחזירים רשימות. דרשו אימות והרשאה מתאימה, או השביתו לחלוטין endpoints שאינם נחוצים. ב-WordPress ניתן לחסום את חשיפת המשתמשים דרך תוסף אבטחה או קוד ייעודי.
- צמצמו את המידע בתגובה. אל תחזירו יותר שדות ממה שנדרש בפועל, ובוודאי לא שמות משתמש, מזהים פנימיים או כתובות מייל שאין בהם צורך עבור הצד הפונה.
- נטרו וסמנו התנהגות חריגה. ריבוי כשלי התחברות מול שמות משתמש שונים הוא סימן מובהק לניסיון enumeration.
סיכום
User Enumeration היא פרצה שקטה: היא לא "שוברת" שום דבר, לא מפילה את השרת ולא מדליקה נורות אדומות — היא פשוט עונה בנימוס על שאלה שאסור היה לענות עליה. ודווקא בגלל שהיא כה עדינה, קל לפספס אותה, ובמיוחד בשכבת ה-REST API שלרוב מקבלת פחות תשומת לב מהממשק הגרפי.
הבשורה הטובה: התיקון פשוט יחסית ומבוסס על עיקרון אחד — עקביות בתגובות. השקעה קטנה כאן חוסמת שורה שלמה של מתקפות המשך.
רוצים לדעת אילו endpoints אצלכם מדליפים מידע?
ב-SPD Hosting, המקום שבו סייבר פוגש אחסון, צוות הסייבר שלנו מבצע סקירות אבטחה ממוקדות בדיוק לתרחישים כאלה: מיפוי ה-endpoints החשופים, בדיקת enumeration בהתחברות, בשחזור סיסמה ובהרשמה, והקשחה בפועל — כולל WAF מנוהל, חסימת ה-REST API של WordPress ו-Rate Limiting ברמת התשתית. אנחנו עושים את זה כחברה המוסמכת ISO 27001, 27017 ו-27701 — כך שמי שבודק אתכם, נבדק בעצמו.
דברו איתנו — נשמח לבצע עבורכם סקירת אבטחה ממוקדת ולהצביע על נקודות התורפה לפני שמישהו אחר ימצא אותן:
- 📞 טלפון:03-6221258
- 💬 וואטסאפ:072-2742800
- 🌐 אתר:www.spd.co.il