בוטים של AI גירדו לכם את האתר: לחסום, לנצל או לגבות כסף?
זחלני AI באתר שלכם: מי לוקח, מי מחזיר, ומה עושים עם זה בקצרה: בוטים כבר מייצרים יותר תעבורת HTML מבני אדם, וזחלני AI כמו GPTBot

זחלני AI באתר שלכם: מי לוקח, מי מחזיר, ומה עושים עם זה בקצרה: בוטים כבר מייצרים יותר תעבורת HTML מבני אדם, וזחלני AI כמו GPTBot
בקצרה: ב-27 באוגוסט 2026 פרסמה cPanel הודעה על פגיעות קריטית חדשה, שקיבלה את המזהה CVE-2026-65643. הפגיעות יושבת במנגנון ה-Domain Parking (חניית דומיינים), ומאפשרת לכל בעל חשבון
SOC זה לא חדר עם מסכים. זה התהליך שהופך אלפי התראות ביום להחלטות בקצרה: SOC הוא לא חדר חשוך עם מסכים ירוקים, אלא הצוות והתהליך
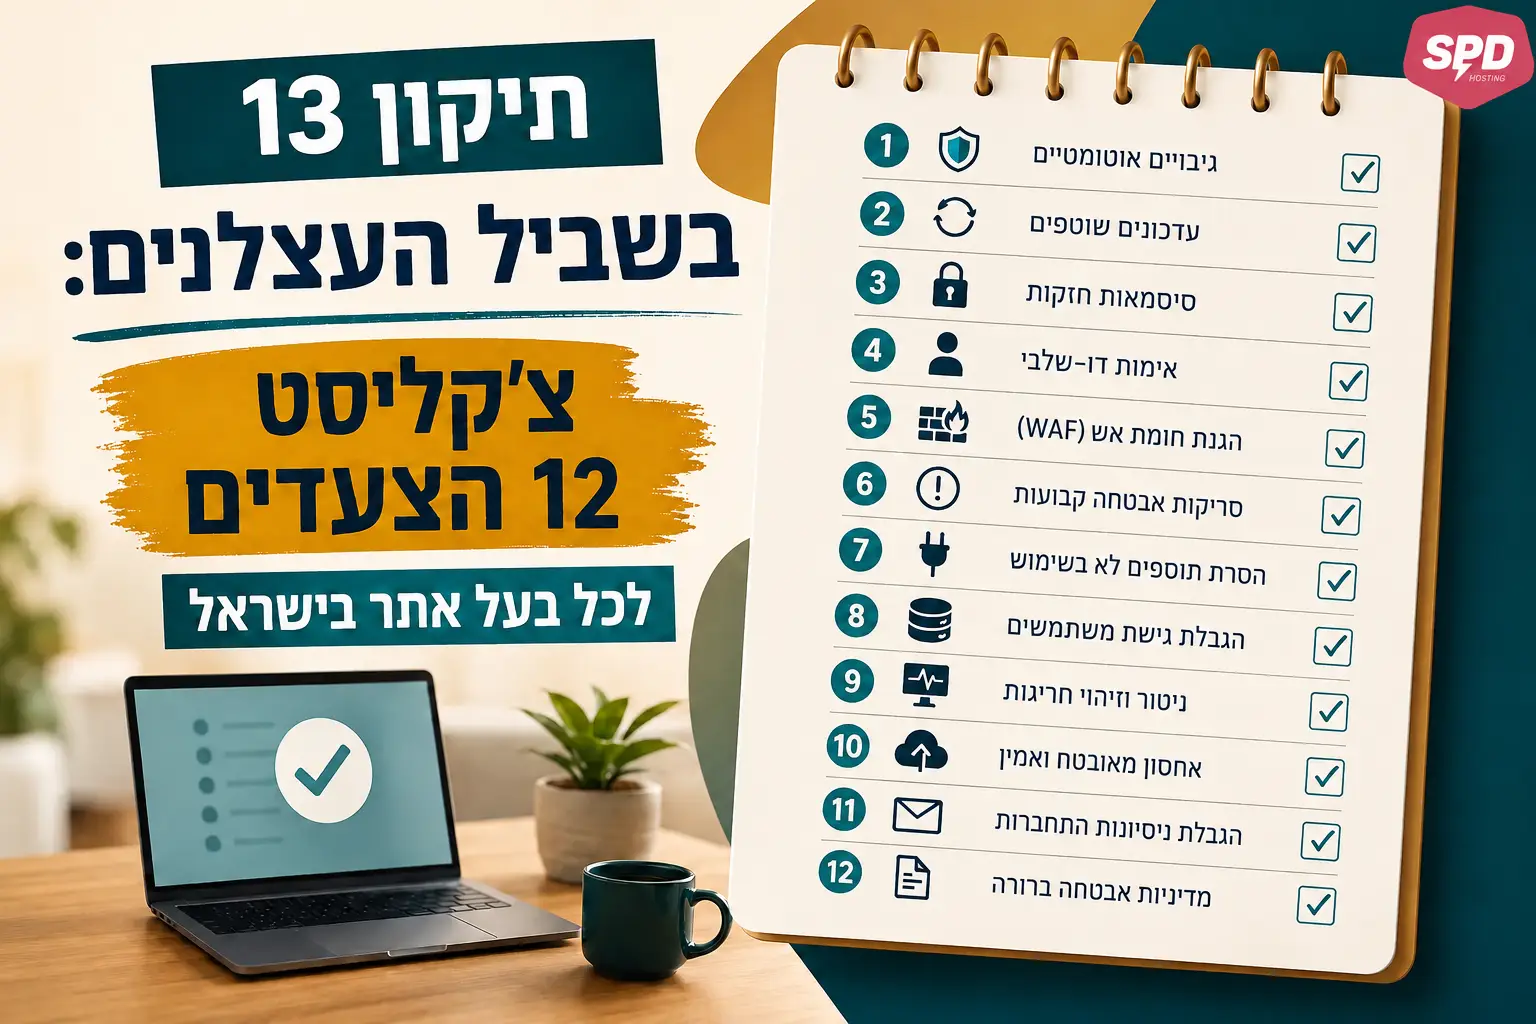
בקצרה: תיקון 13 בתוקף מ‑14.8.2025 וחל כמעט על כל עסק בישראל שאוסף מידע אישי, כולל טופס "צור קשר" באתר. לפניכם 12 צעדים מעשיים, מהמיפוי ועד
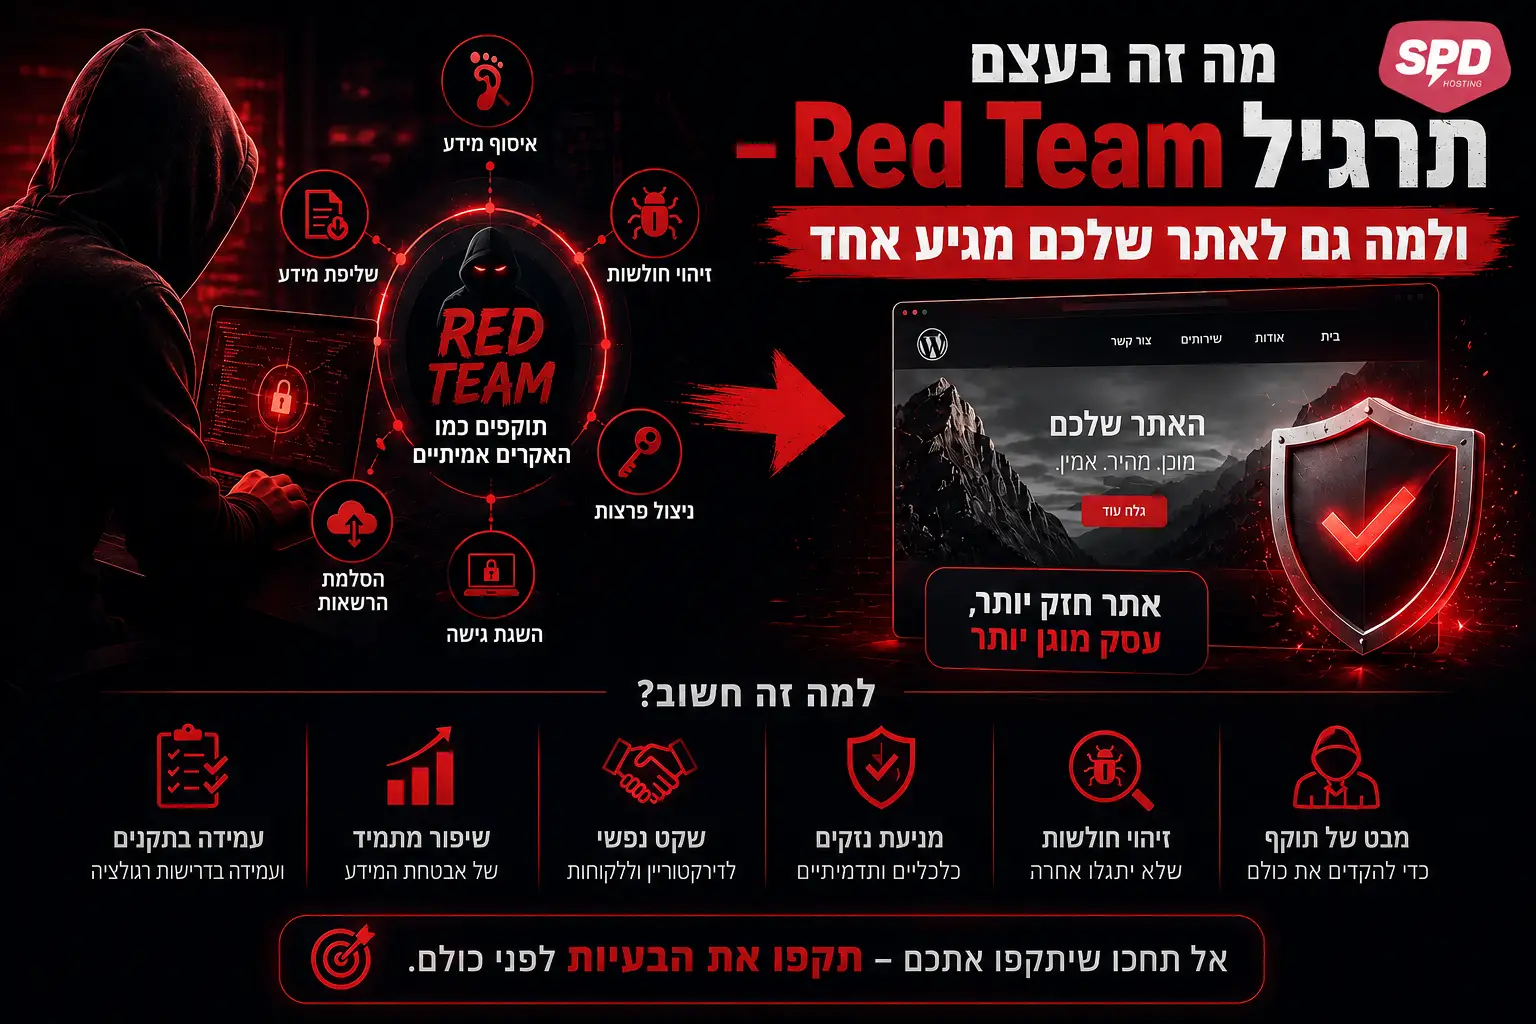
מבדק חדירות מול Red Team: מה ההבדל? מבדק חדירות הוא בדיקה ממוקדת ומוגדרת בזמן. בודקים מערכת ספציפית, כמו אתר, אפליקציה או שרת, ומחפשים בה חולשות.
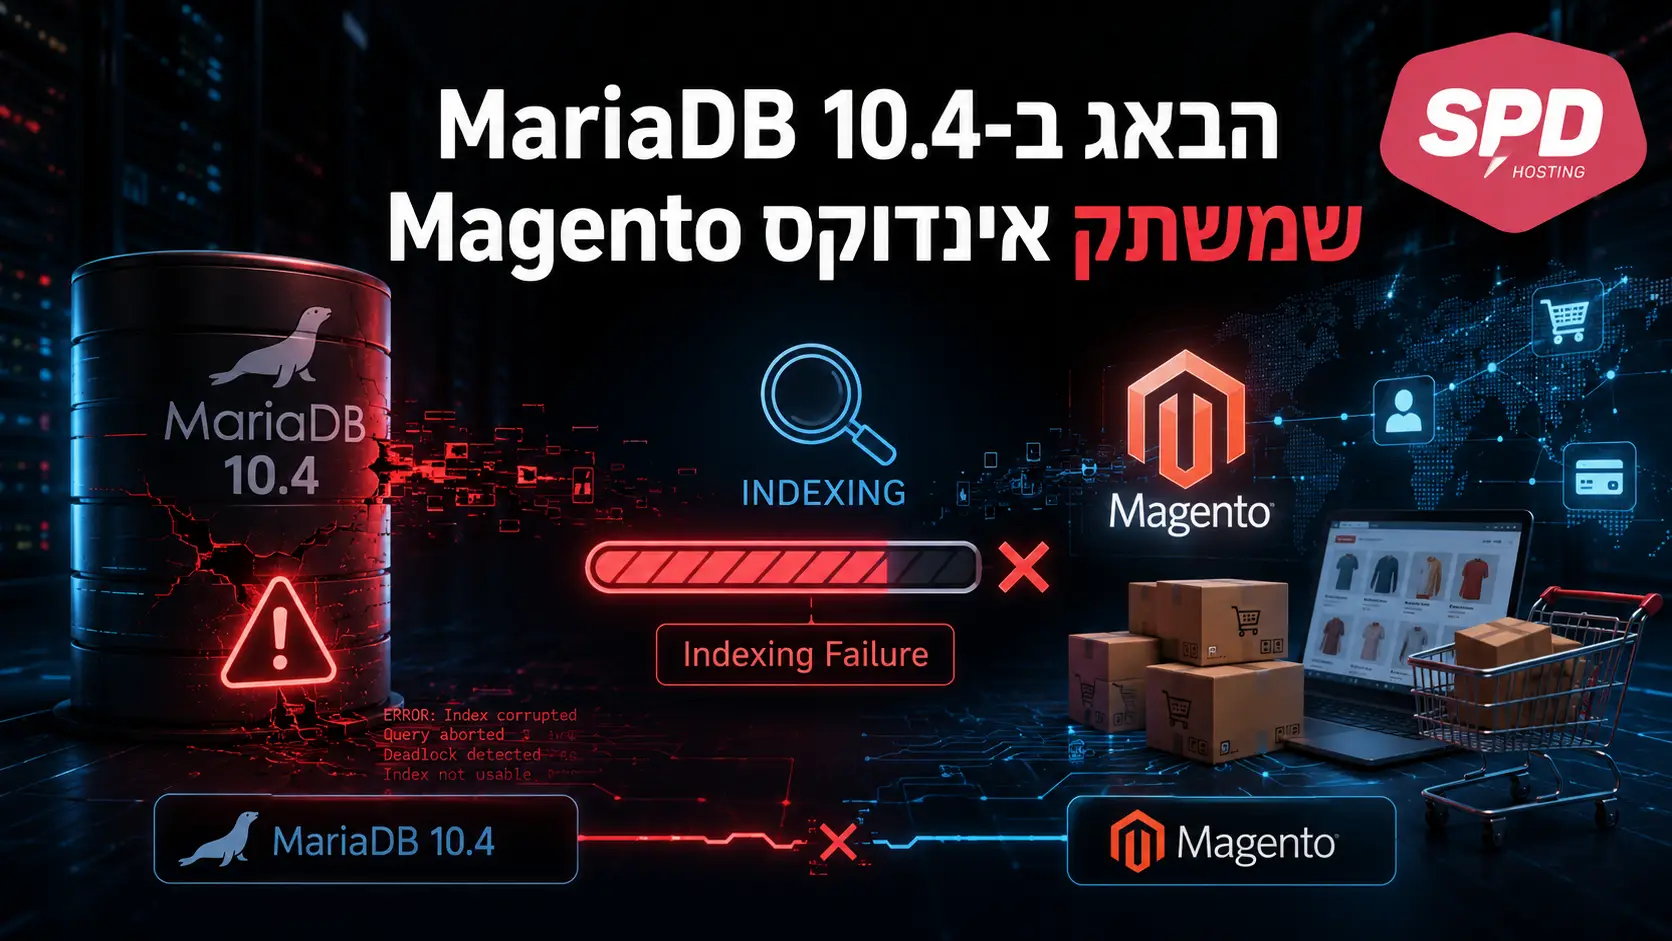
בוקר אחד תהליך אינדוקס שרץ שנים בפחות מדקה התחיל לרוץ שלוש שעות ולא להסתיים. השרת היה ריק לחלוטין: אפס עומס CPU, אפס נעילות, אפס עומס
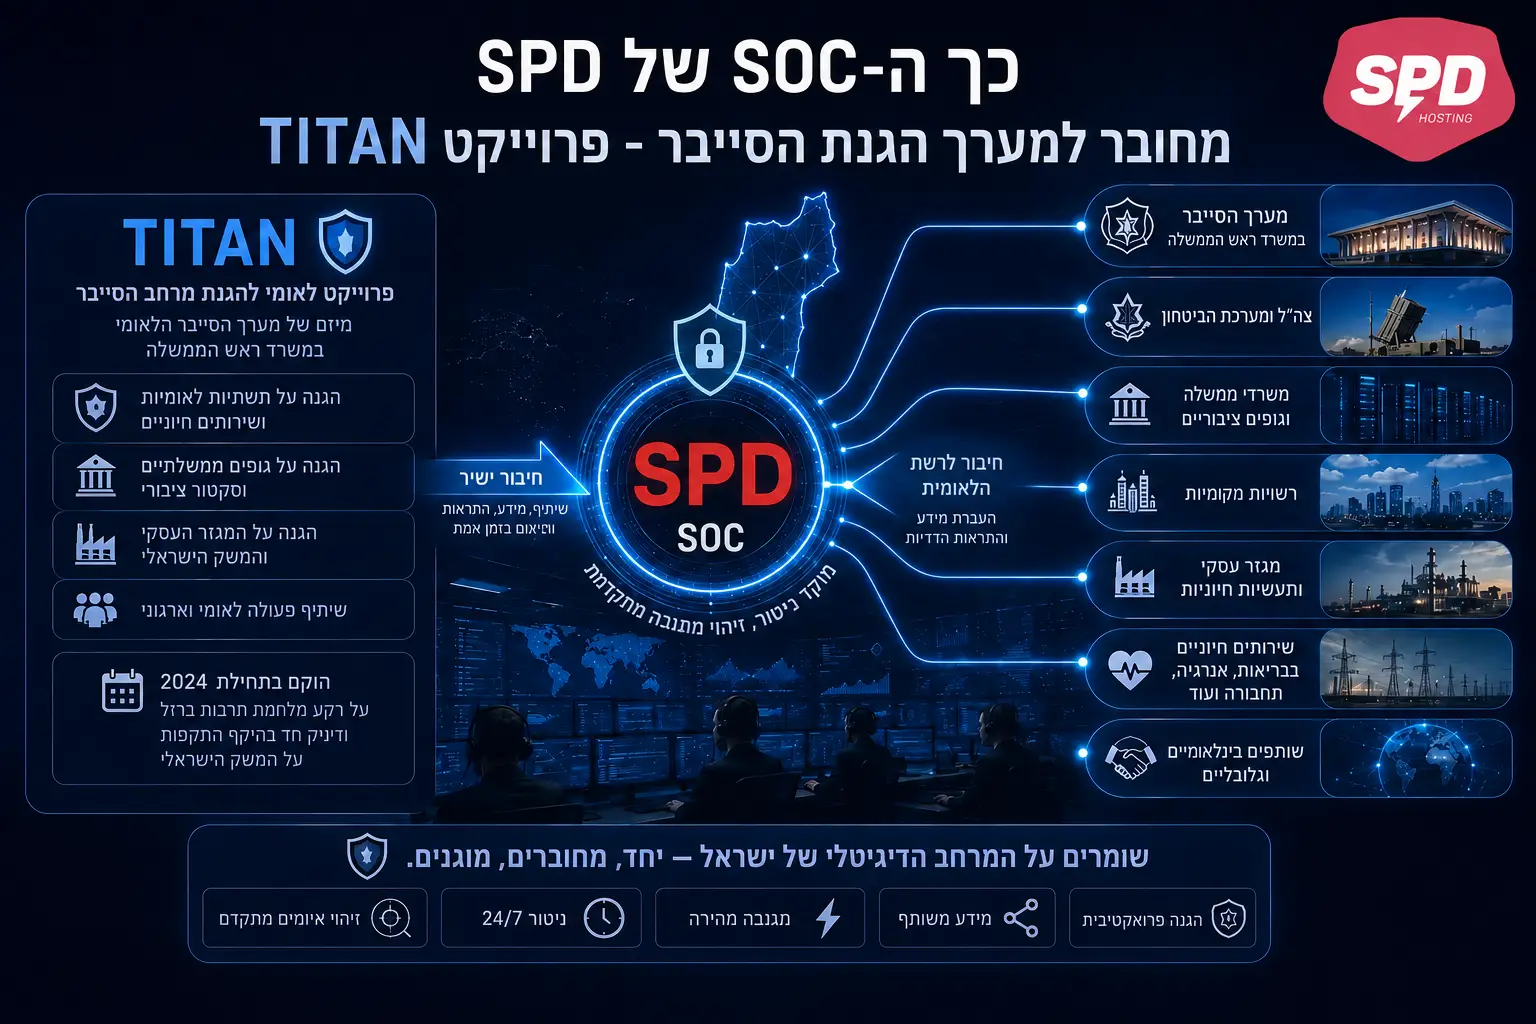
הקדמה יש מלחמה שמתנהלת בישראל כל יום, בלי סירנות ובלי כותרות. מדי שעה מנסים גורמי איום מדינתיים ואחרים לפגוע באתרים, בעסקים ובתשתיות של המשק הישראלי.
הקדמה 2026 מסתמנת כשנה חריגה בפגיעויות ליבת הלינוקס. אחרי Copy Fail, Dirty Frag, Fragnesia ו-pedit COW, הצטרפה לרשימה פגיעות נוספת מאותה משפחה ואפילו מאותה תת-מערכת
בקצרה: בתחילת אוגוסט 2026 פורסמו הפרטים המלאים וקוד ניצול (PoC) ציבורי לפגיעות חדשה בקרנל של לינוקס Zapscape (CVE-2026-64561). היא יושבת ברכיב ה-KVM, מנגנון הווירטואליזציה שמריץ את
בקצרה: פגיעות חדשה בקרנל של לינוקס בשם BadGarbage (CVE-2026-53361) מאפשרת לכל משתמש מקומי כולל תהליך בתוך קונטיינר להפוך ל-root על המכונה המארחת. הפגיעות נמצאת