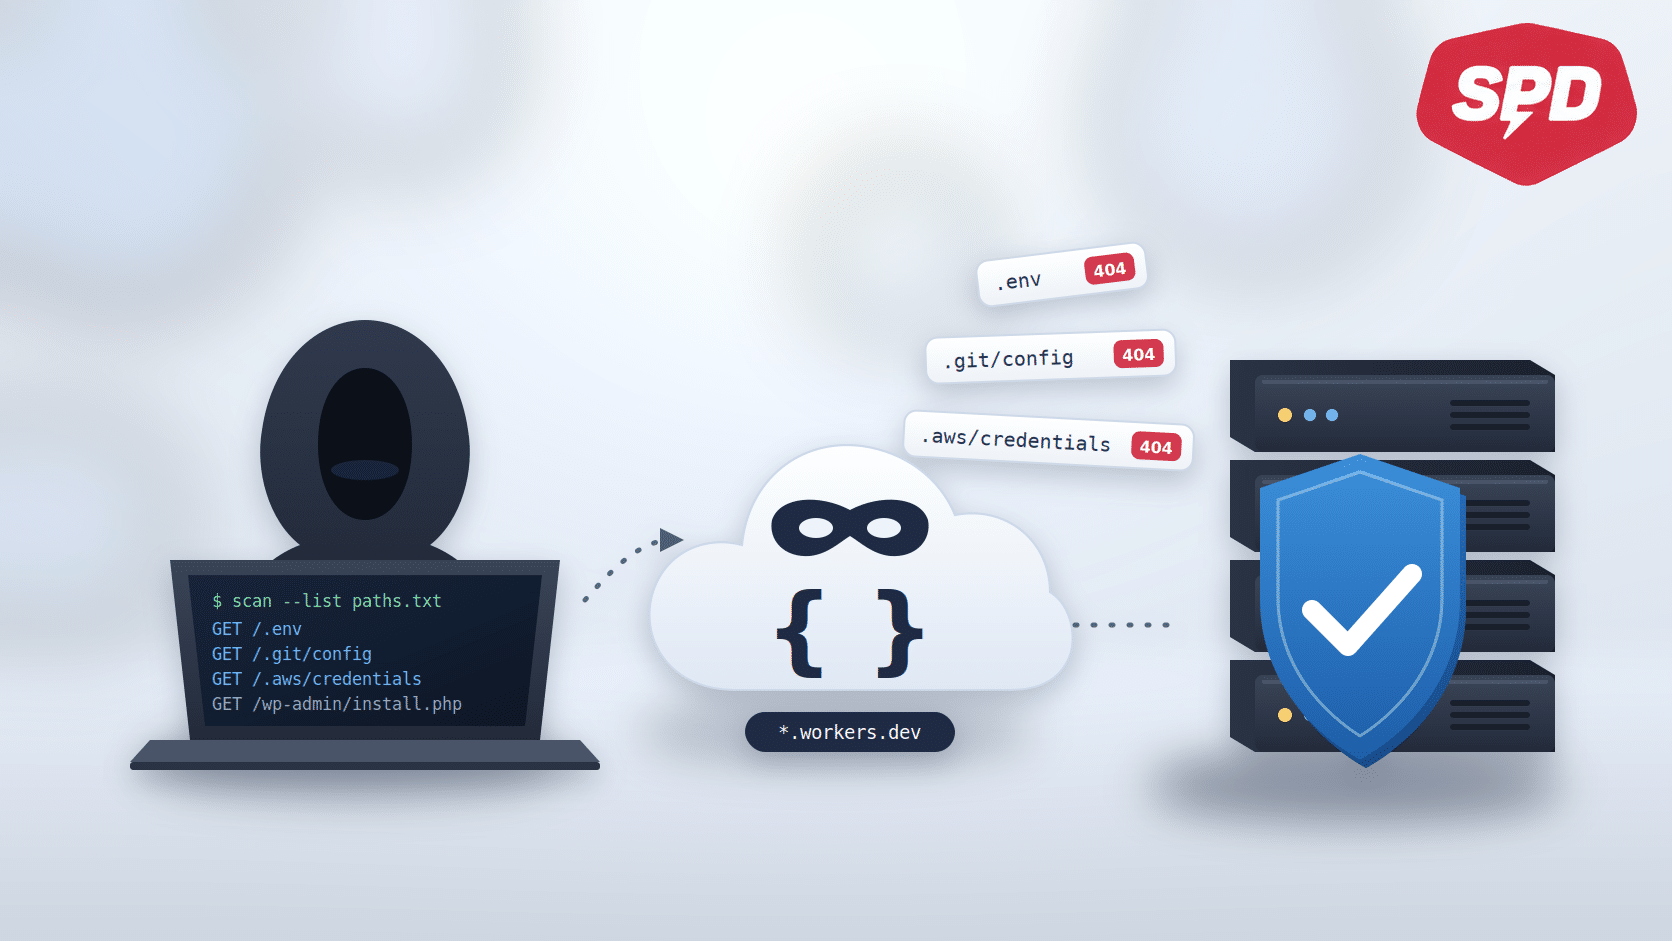
בקצרה: התראה על אחד השרתים שלנו הצביעה על כ‑325 בקשות מאותו מקור, שסרקו במהירות נתיבים כמו .env, .aws/credentials, .git/config — וגם קבצי הגדרות של כלי AI למפתחים. הכתובת שהופיעה בלוגים לא הייתה של התוקף אלא של רשת CDN גלובלית: כל התעבורה נותבה דרך Cloudflare Worker שהתוקף הקים, וה‑header שאמור לחשוף את כתובת הגולש האמיתי פשוט לא נשלח. התוקף ניסה שלושה מהלכים, נכשל בשלושתם, והאירוע נסגר כ‑Recon ללא השפעה. במאמר: איך הטכניקה הזו עובדת, למה היא מקשה על חקירה, ומה כל בעל אתר יכול לעשות כבר היום.
ההתראה: 325 בקשות, שתי שניות של אדרנלין
רוב המשמרות ב‑SOC שלנו לא נראות כמו סרט. הן נראות כמו התראה שקופצת, אנליסט שפותח את הלוגים, ושלוש דקות של בדיקה שמסתיימות ב"בסדר, זה רעש". הפעם זה לקח קצת יותר.
ההתראה הצביעה על אחד השרתים המשותפים שלנו: מקור אחד, פעילות חריגה בשעות האחרונות, כ‑325 בקשות שמכוונות לנתיבים שאף גולש אנושי לא מחפש. כולן בשיטת GET, כולן חזרו עם 404, 302 או 500, וכולן עם מכנה משותף אחד: מישהו חיפש סודות.
הנה טעימה מהרשימה, אחרי שהורדנו כפילויות:
מי שמכיר את התחום מזהה את התבנית מיד: זו לא מתקפה ממוקדת על אתר מסוים. זו מכונה שמריצה רשימת מילים על כמה שיותר דומיינים, בתקווה שבאחד מהם מישהו שכח קובץ במקום הלא נכון.
הפרט שהפך את זה למעניין: הכתובת בלוג לא שייכת לתוקף
הצעד הראשון בכל חקירה הוא לשאול "מי זה?". פתחנו את כתובת ה‑IPv6 שהופיעה בלוגים, והתשובה הייתה מאכזבת: הכתובת שייכת לטווח יציאה של ספק CDN גלובלי מוכר. כלומר, הכתובת שרשומה אצלנו בלוג היא לא של התוקף — היא של תשתית לגיטימית שמיליוני אתרים משתמשים בה כל יום.
המשכנו ל‑headers. בחיים הרגילים, כשתעבורה עוברת דרך CDN, השרת שלנו עדיין יודע מי הגולש האמיתי, כי ה‑CDN מוסיף כותרת ייעודית עם כתובת המקור. כאן — הכותרת הזו פשוט לא הייתה. מה שכן היה, X-Forwarded-For ו‑X-Client-IP, החזיר בדיוק את אותה כתובת של ה‑CDN עצמו. במילים אחרות: ה‑headers שמזהים את הגולש נמחקו או לא נשלחו מלכתחילה.
מה שכן נשאר הוא חתימה טכנית קטנה של הפלטפורמה, שגילתה לנו שני דברים: שהבקשות נשלחו מקוד שרץ בתוך רשת ה‑CDN ולא דרכה, ושהן יצאו דרך צומת תקשורת באירופה. שם הפלטפורמה שממנה זה הגיע היה תת‑דומיין אקראי, מסוג xxxxxxxxx.workers.dev.
מה זה Cloudflare Worker, ולמה תוקפים מאמצים את זה
Cloudflare Workers הוא שירות לגיטימי לחלוטין, פופולרי ומצוין: הוא מאפשר להריץ פיסת קוד קטנה על תשתית הקצה של Cloudflare, קרוב לגולש, בלי לנהל שרת בכלל. מפתחים משתמשים בו לניתוב, לקאשינג, ל‑API קטן, להוספת headers ולאלף שימושים אחרים.
אבל בדיוק אותן תכונות שהופכות אותו לכלי פיתוח נהדר הופכות אותו גם לשכבת הסתרה נוחה:
- ההרשמה מיידית וחינמית. חשבון חדש, כתובת מייל חד‑פעמית, ותוך דקות יש קוד שרץ.
- אין צורך בשרת ובלי כרטיס אשראי. אין VPS לשכור, אין דומיין לרשום, אין שובל תשלומים.
- כתובת היציאה היא של Cloudflare. הבקשות שלכם יוצאות מטווחי כתובות של ספק ענק — אותם טווחים שמשרתים אתרי חדשות, חנויות וממשלות.
- שליטה מלאה ב‑headers. מי שכותב את הקוד מחליט אילו כותרות יישלחו החוצה. אפשר פשוט לא לשלוח את זו שמזהה את המקור, ואפשר גם למלא את שאר הכותרות במידע מטעה.
- זה נשרף בקלות ונבנה מחדש. חוסמים את הדומיין? נרשמים מחדש ומקבלים תת‑דומיין חדש בעוד חמש דקות.
התוצאה היא מה שאנחנו קוראים לו "אנונימיזציה של עני": בלי Tor, בלי בוטנט, בלי פרוקסי בתשלום. רק שימוש יצירתי בשירות ענן לגיטימי, שמעביר את הסיכון מהתוקף — אלינו.
ולמה זה מטריד יותר משנשמע
חסימת IP, אחד הכלים הבסיסיים ביותר בארגז, הופכת כאן לכמעט חסרת ערך. הטווח שממנו הגיעה התעבורה משרת חלק ניכר מהאינטרנט; חסימה גורפת שלו היא תרופה שהורגת את החולה. גם פידים של מוניטין כתובות לא יעזרו — הכתובת נקייה לגמרי, ובצדק.
המשמעות המעשית: זיהוי לפי "מי" כבר לא מספיק. צריך לזהות לפי "מה עושים".
מה התוקף ניסה בפועל — שלושה מהלכים, שלושה כישלונות
| המהלך | מה הוא ניסה | למה זה נכשל |
|---|---|---|
| 1. ציד סודות | סריקת עשרות נתיבים של קבצי קונפיגורציה וסודות על מספר אתרים: משתני סביבה, מפתחות ענן, פרטי רישום ל‑registry, וגם קבצי הגדרות של כלי פיתוח מבוססי AI. | כל הבקשות חזרו 404. הקבצים לא נמצאים בתיקיית ה‑Web, ומנגנוני החסימה שלנו לא מגישים קבצים נסתרים. |
| 2. חטיפת התקנה | פנייה ל‑/wp-admin/install.php?step=1 על הרבה דומיינים, בחיפוש אחר וורדפרס שהועלה לשרת אבל טרם הותקן — מצב שבו כל אחד יכול להשלים את ההתקנה ולהפוך לבעל האתר. |
בכל האתרים וורדפרס כבר היה מותקן. העמוד החזיר את ההודעה המוכרת "כבר מותקן" ותו לא. |
| 3. יצירת מנהל זדוני | ניסיון גישה ל‑/wp-admin/user-new.php ולניחוש סיסמה של משתמש קיים, במטרה לפתוח לעצמו משתמש אדמין חדש ולשמר גישה. |
וורדפרס הפנה אותו ל‑wp-login.php עוד לפני בדיקת הסיסמה. הבקשה נשלחה לנקודת קצה שגויה — וחטפה Redirect במקום טופס. |
מה כן החזיר 200? robots.txt, sitemap_index.xml, תמונה ישנה מספריית המדיה ועמוד שכבר לא קיים. במילים אחרות: מפת אתר וקובץ הנחיות לרובוטים — מידע פומבי לחלוטין, שקיים בכל אתר בעולם ואמור להיות נגיש.
הסיווג הסופי של האירוע: Recon בלבד. ניסיון מיפוי וחיפוש נכסים חשופים, ללא דריסת רגל, ללא שינוי בקבצים, ללא גישה למסד הנתונים וללא יצירת משתמש. בשפה שלנו: אין השפעה. האירוע תועד, המקור נחסם, והלקוח עודכן.
הפרט שהכי ראוי לתשומת לב: התוקפים מחפשים עכשיו את מפתחות ה‑AI שלכם
ברשימת הנתיבים שנסרקו הופיעו שלושה שמות שלפני שנתיים פשוט לא היו קיימים ברשימות האלה: קובץ ההגדרות של עורך קוד מבוסס AI, קובץ ההגדרות של תוסף השלמת קוד, וקובץ ההגדרות הכללי של סביבת הפיתוח.
למה דווקא הם? כי מפתחים רבים שומרים בהם, בטעות, מפתחות API לשירותי AI ולכלים מחוברים. מפתח כזה שווה כסף אמיתי: אפשר להריץ עליו חשבון ענן על חשבון מישהו אחר, ולפעמים הוא גם מחובר למערכות פנימיות. וכשמפתח מריץ git push של כל תיקיית הפרויקט אל תוך תיקיית האתר — הקובץ הזה נוחת בדיוק במקום שהסורק מחפש.
זה סימן מובהק לכיוון שאליו הולך התחום: רשימות הסריקה מתעדכנות באותו קצב שבו כלי הפיתוח שלנו מתעדכנים. מי שבונה אתרים בעזרת AI כדאי שיקרא גם את מה שאנחנו עושים כדי להגן על המידע האישי שיושב באתרים שלכם — כי מפתח שדולף הוא לא רק בעיה טכנית אלא גם אירוע פרטיות.
מה עושים כשלא ניתן לחסום לפי כתובת
כשה‑IP חסר משמעות, ההגנה עוברת לשכבות אחרות. אלה העקרונות שמנחים אותנו:
- זיהוי התנהגותי במקום זיהוי מקור. מקור אחד ששולח מאות בקשות לנתיבים לא קיימים בפרק זמן קצר הוא חריגה סטטיסטית, בלי קשר לשאלה מי הוא. זה מה שהדליק את ההתראה מלכתחילה.
- חסימה של משפחות נתיבים, לא של כתובות. כל בקשה לקובץ נסתר (כל מה שמתחיל בנקודה), לתיקיות ניהול גרסאות או לקבצי סודות מוכרים — נחסמת ברמת ה‑WAF, לכל האתרים, תמיד.
- Rate limiting על נתיבי ההזדהות. נקודות הקצה של ההתחברות והניהול מוגבלות בקצב, כך שניחוש סיסמאות הופך ללא כדאי גם כשאי אפשר לזהות את המנחש.
- שמירת לוגים אמיתית. כל הניתוח הזה התאפשר רק כי היו לנו לוגים מלאים, כולל headers. בלי זה, האירוע היה נראה כמו קצת רעש בגרפים. (ואגב, בישראל זו גם דרישה רגולטורית מפורשת לפי תקנה 10 ולא רק המלצה מקצועית.)
- אכיפה רוחבית. תובנה מאירוע אצל לקוח אחד מתורגמת לחוק שמגן על כל הלקוחות. זה ההבדל המהותי בין אתר שיושב לבד בעולם לבין אתר שיושב על תשתית מנוהלת. אותו היגיון עובד גם שכבה אחת מתחת, ברמת מערכת ההפעלה — כפי שהסברנו במאמר על עדכוני קרנל ללא Downtime.
צ'קליסט: מה שאתם יכולים לעשות היום, בעשר דקות
- ודאו שקבצי סודות לא יושבים בתיקיית האתר.
.env, מפתחות, גיבויים של קונפיגורציה — כל מה שלא אמור להיות נגיש מהדפדפן, לא אמור לשבת תחתpublic_html. - חסמו גישה לקבצים נסתרים ברמת השרת. שתי השורות הבאות פותרות חלק גדול מהסריקה שתיארנו:
- אל תשאירו התקנת וורדפרס "חצי". העלאת קבצים לשרת בלי להשלים התקנה מיד היא חלון פתוח לכל מי שעובר במקרה.
- הפעילו אימות דו‑שלבי לכל משתמשי הניהול. גם אם סיסמה תדלוף, זה עוצר את הסיפור.
- בדקו את רשימת המשתמשים. משתמש אדמין שלא זיהיתם הוא סימן שהמהלך השלישי שתיארנו הצליח אצל מישהו אחר. ואם אתם משתפים גישה עם מפתחים או ספקים — יש דרך נכונה לעשות את זה, והיא לא וואטסאפ.
- אל תסמכו על "אף אחד לא מחפש אותי". האתר בסיפור הזה הוא אתר עסקי רגיל לגמרי. הסורק לא ידע מי הוא, ולא היה לו אכפת.
התובנה שהיינו רוצים שתיקחו מכאן
יש נטייה לחשוב על אירועי סייבר כרגעים דרמטיים: מסך נעול, הודעת כופר, אתר מושחת. אבל רוב מה שקורה באמת הוא בדיוק מה שתואר כאן — מישהו שלא מכיר אתכם, מריץ רשימה אוטומטית, מאחורי שכבת הסתרה חוקית לגמרי, ובודק אם השארתם דלת פתוחה. ברוב המקרים לא השארתם. ובמקרים שכן, מגלים את זה מאוחר מדי.
הסיפור הזה לא נגמר בפריצה, וזה בדיוק העניין. הוא נגמר בהתראה שהתקבלה, בחקירה שבוצעה, בחסימה ובתיעוד — וכל זה בלי שהלקוח בכלל ידע שקרה משהו. זו העבודה. היא לא נראית טוב בטריילר, אבל היא זו שמונעת את הטריילר.
ועוד משהו שכדאי לזכור: העובדה ששירות הוא לגיטימי לא אומרת שכל שימוש בו לגיטימי. זה נכון ל‑Cloudflare Workers, וזה נכון גם למשקפיים שדרכן כדאי להסתכל על הכלים הבאים שייכנסו לשוק.
הערה על פרטיות: כל הפרטים המזהים במאמר הזה — שם השרת, כתובות ה‑IP, שם הדומיין של הלקוח, שם המשתמש שהותקף ושם תת‑הדומיין של התוקף — הוסרו או שונו. המקרה עצמו אמיתי והממצאים מדויקים.
מי מסתכל על הלוגים שלכם בשלוש לפנות בוקר?
האירוע הזה זוהה, נחקר ונחסם בלי שהלקוח נדרש לעשות דבר — כי מישהו כבר היה שם. ה‑SOC של SPD פועל 24/7 על תשתית SIEM שמנטרת את כל האתרים שמתארחים אצלנו, מזהה חריגות התנהגותיות ומתרגמת כל אירוע נקודתי לכלל הגנה שמוחל על כולם.
רוצים לדעת מה באמת רץ מול האתר שלכם? דברו איתנו או חייגו 03-6221258.